
MacSync si evolve e prende di mira i Mac: ruba password, dati Telegram e criptovalute
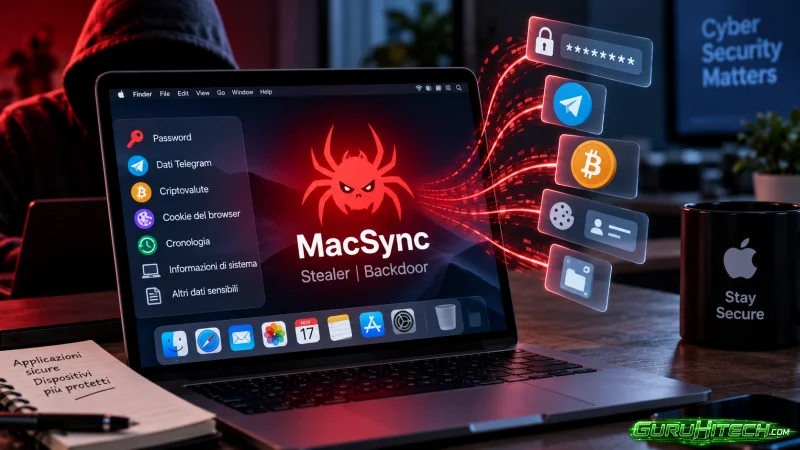
Una nuova versione del malware MacSync sta prendendo di mira gli utenti macOS con tecniche di infezione più elaborate rispetto al passato. Secondo un’analisi condotta dagli specialisti di Kaspersky, il software malevolo è progettato per sottrarre password, cookie, informazioni provenienti da Telegram, dati relativi ai wallet di criptovalute e numerosi altri elementi presenti sul computer.
MacSync era comparso tra il 2024 e il 2025 come derivazione dello stealer AMOS, ma la variante individuata nel settembre 2026 avrebbe subito modifiche sostanziali. La principale novità riguarda una catena di infezione composta da più passaggi, utilizzata per installare sul Mac sia lo stealer vero e proprio sia una backdoor.
MacSync può nascondersi dietro applicazioni apparentemente legittime
L’attacco può iniziare quando l’utente scarica un programma che sembra essere quello che stava cercando, ma che in realtà contiene codice dannoso. Tra gli esempi indicati figurano falsi strumenti per la collaborazione sui documenti e applicazioni presentate come wallet di criptovalute.
Una volta eseguito, il file iniziale avvia una catena di download e operazioni dannose sul dispositivo. Kaspersky ha individuato anche una tecnica particolarmente insolita: in alcuni casi, uno dei componenti dell’attacco sarebbe stato nascosto all’interno di una voce pubblica del calendario iCloud, sfruttando il formato .ics.
Al termine della procedura, sul Mac vengono installati i principali moduli di MacSync: uno stealer progettato per sottrarre informazioni sensibili e una backdoor capace di ampliare l’accesso al dispositivo compromesso.
La fase più pericolosa si verifica quando il malware chiede all’utente di inserire la password di amministratore di macOS. Dopo aver ottenuto le credenziali, mostra un falso avviso secondo cui l’applicazione sarebbe danneggiata e dovrebbe essere spostata nel Cestino.
In realtà, il programma non viene rimosso: secondo l’analisi, MacSync rimane attivo e continua a operare silenziosamente sul computer.
Leggi anche:
Password, cookie e Telegram tra i dati nel mirino
Una volta attivo, MacSync può raccogliere numerose categorie di informazioni. Tra queste figurano la cronologia di navigazione, i cookie del browser, le credenziali memorizzate e quindi login e password conservati sul dispositivo.
Il malware prende di mira anche i dati appartenenti alle applicazioni dedicate alle criptovalute e quelli del servizio di messaggistica Telegram.
La raccolta non si ferma alle informazioni personali. MacSync può ottenere l’elenco delle applicazioni installate, il modello del Mac e dettagli relativi al suo hardware, oltre a configurazioni legate a SSH e ZSH e altre informazioni sul sistema.
La combinazione tra stealer e backdoor rende quindi l’infezione particolarmente delicata: non viene cercata una sola tipologia di dato, ma un insieme molto più ampio di informazioni presenti sul computer.
La password amministratore diventa un passaggio cruciale
Sergey Puzan, esperto di cybersecurity di Kaspersky, ha spiegato che la nuova versione di MacSync si distingue dalle precedenti sia per la maggiore complessità della catena d’infezione sia per l’introduzione di nuove funzionalità.
Un elemento centrale rimane l’ingegneria sociale. Gli aggressori cercano di convincere la vittima a installare software apparentemente legittimo e, successivamente, a concedere privilegi che permettono al malware di aumentare le proprie possibilità operative.
Per ridurre il rischio, è importante verificare attentamente la provenienza delle applicazioni prima di installarle, soprattutto quando vengono distribuite attraverso siti o fonti non riconducibili chiaramente allo sviluppatore originale.
Particolare cautela è necessaria quando un programma appena scaricato richiede la password amministratore senza una motivazione evidente. Una richiesta di questo tipo non dimostra automaticamente che un’applicazione sia dannosa, ma concede privilegi importanti e dovrebbe quindi essere autorizzata soltanto quando origine e funzione del software sono affidabili.
L’evoluzione di MacSync mostra ancora una volta come macOS non sia estraneo alle campagne malware. Con tecniche di distribuzione sempre più sofisticate e applicazioni contraffatte utilizzate come esca, la verifica della provenienza del software rimane una delle prime barriere contro questo genere di attacchi.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.