
Cosa non dire mai a un’IA: password, documenti e dati sensibili possono diventare un rischio
Usare un chatbot di intelligenza artificiale per riassumere documenti, analizzare informazioni o risolvere problemi è ormai un’abitudine per milioni di persone. La comodità, però, può portare a dimenticare un principio fondamentale: ciò che viene inserito in un servizio online viene trasmesso e trattato da un’infrastruttura esterna, secondo le condizioni e le impostazioni previste dal fornitore.
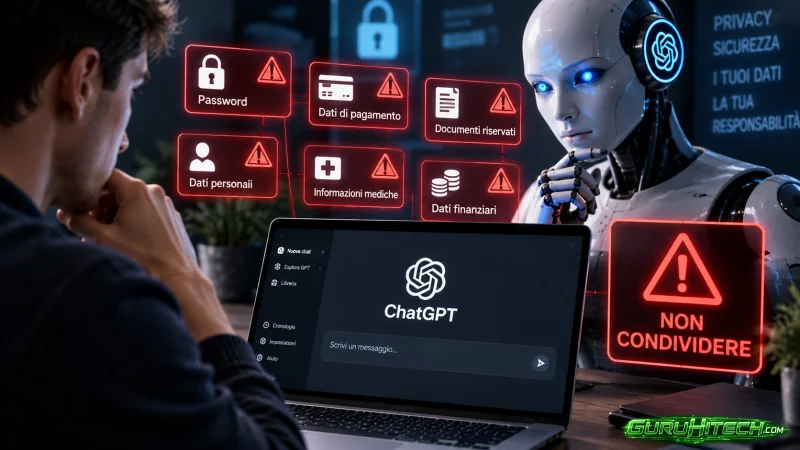
Per questo motivo password, codici di accesso, documenti riservati, dati finanziari e altre informazioni particolarmente sensibili non dovrebbero essere incollati indiscriminatamente nei chatbot pubblici.
A richiamare l’attenzione sul problema è stato anche l’esperto informatico russo Igor Bederov, intervistato da Gazeta.Ru. Alcune sue affermazioni richiedono però una precisazione: non è corretto sostenere in termini assoluti che qualsiasi conversazione con un’IA possa essere liberamente letta da qualunque dipendente dell’azienda che gestisce il servizio. Accesso ai dati, conservazione, utilizzo per il miglioramento dei modelli e controlli umani dipendono dal servizio, dal tipo di account e dalle relative policy.
La crittografia non risolve da sola il problema della privacy
Uno dei punti affrontati da Bederov riguarda la differenza tra la protezione dei dati durante il trasferimento e quella applicata dopo il loro arrivo sui server.
Le connessioni HTTPS/TLS, spesso ancora indicate genericamente facendo riferimento a SSL, proteggono le informazioni durante la trasmissione tra il dispositivo e il servizio. Questo rende molto più difficile per un soggetto esterno intercettare e leggere il contenuto mentre viaggia attraverso Internet.
Ciò non significa, però, che il dato diventi automaticamente inaccessibile al servizio che deve elaborarlo.
Un chatbot deve normalmente elaborare ciò che l’utente invia per poter produrre una risposta. Da quel momento entrano in gioco le politiche di privacy e sicurezza del singolo fornitore, insieme alle impostazioni dell’account, ai tempi di conservazione e alle eventuali procedure di revisione.
Per questo la presenza della crittografia durante la trasmissione non dovrebbe essere interpretata come un’autorizzazione a condividere qualsiasi informazione.
Password, carte e seed phrase non devono finire nei chatbot
La regola più semplice è evitare di fornire a un’IA informazioni che non consegneremmo a un normale servizio online senza una precisa necessità.
Tra i dati che richiedono particolare cautela rientrano password e codici di autenticazione, chiavi API, credenziali aziendali e soprattutto le seed phrase dei wallet di criptovalute. Una seed phrase può consentire il controllo completo dei fondi associati al portafoglio e non dovrebbe essere comunicata a chatbot o altri soggetti.
La stessa prudenza riguarda numeri completi delle carte di pagamento, informazioni bancarie e dati dettagliati sulle transazioni, oltre a documenti contenenti informazioni personali non necessarie alla richiesta.
Particolare attenzione meritano anche i dati personali appartenenti ad altre persone. Caricare una conversazione, un database di clienti, un contratto o una cartella clinica può significare trasmettere informazioni riguardanti soggetti che non hanno scelto personalmente di utilizzare quel servizio.
A livello professionale il problema diventa ancora più delicato. Documenti aziendali riservati, codice sorgente proprietario, credenziali, contratti, strategie commerciali e segreti industriali non dovrebbero essere trasferiti verso strumenti IA pubblici senza verificare preventivamente le regole stabilite dall’organizzazione e le garanzie offerte dal servizio.
Leggi anche:
Il rischio cresce quando l’IA viene utilizzata sul lavoro
Bederov richiama in particolare l’attenzione sul comportamento dei dipendenti che copiano documenti di lavoro all’interno di servizi IA per velocizzare attività quotidiane.
Il rischio è concreto come principio generale: un dipendente potrebbe trasferire involontariamente verso un servizio esterno informazioni che l’azienda non autorizza a condividere.
Nel testo originale viene inoltre citata una crescita di 30 volte nel 2025 delle fughe di informazioni riservate da aziende russe attraverso servizi IA pubblici. In assenza di una metodologia e di dati indipendenti sufficienti per contestualizzare questa cifra, è più prudente considerarla un’affermazione attribuita all’esperto e non una statistica universalmente applicabile.
Il problema, comunque, non richiede necessariamente un attacco hacker. Può essere sufficiente copiare nel chatbot un foglio di calcolo contenente dati dei clienti, un documento interno o una porzione di codice nella quale sono rimaste accidentalmente delle credenziali.
Per le aziende diventa quindi importante stabilire quali strumenti IA siano autorizzati e quali categorie di dati possano essere utilizzate, eventualmente adottando soluzioni progettate specificamente per ambienti professionali.
Anche le conversazioni con l’IA possono essere sottoposte a revisione
Un altro aspetto da conoscere riguarda il possibile utilizzo delle conversazioni per sicurezza, controllo degli abusi e miglioramento dei servizi.
Le modalità variano considerevolmente da un fornitore all’altro. Alcuni servizi consentono di modificare le impostazioni relative all’utilizzo dei contenuti per l’addestramento; determinati prodotti aziendali possono inoltre adottare condizioni differenti rispetto alle versioni rivolte ai consumatori.
Anche quando l’utilizzo per l’addestramento viene disattivato, però, non bisogna automaticamente dedurre che ogni dato venga immediatamente eliminato o che non possa essere trattato per altre finalità previste dalle condizioni del servizio. Conservazione, controlli di sicurezza, obblighi legali e revisione umana sono aspetti distinti.
La scelta più sicura rimane quindi verificare le condizioni aggiornate del servizio utilizzato e, soprattutto, non condividere informazioni segrete quando non sono necessarie.
Prima di premere Invio, meglio eliminare ciò che non serve
Non è necessario rinunciare a utilizzare l’intelligenza artificiale per lavorare con documenti e informazioni personali. Spesso è sufficiente applicare un principio di minimizzazione dei dati.
Se si vuole chiedere all’IA di migliorare un contratto, per esempio, possono essere rimossi nomi, indirizzi, firme, coordinate bancarie e altri elementi non indispensabili. Un documento aziendale può essere anonimizzato e le credenziali presenti nel codice possono essere sostituite con valori fittizi.
L’obiettivo è fornire al modello soltanto le informazioni strettamente necessarie per svolgere il compito.
L’intelligenza artificiale può essere uno strumento estremamente utile, ma una finestra di chat non dovrebbe essere trattata come una cassaforte digitale. Password, seed phrase, segreti aziendali e altri dati critici rimangono informazioni da proteggere, indipendentemente da quanto naturale possa sembrare la conversazione con un assistente IA.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Ti è stato utile questo articolo? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.