
La Russia esclude l’Ucraina dai Paesi sicuri per i dati personali: cosa cambia
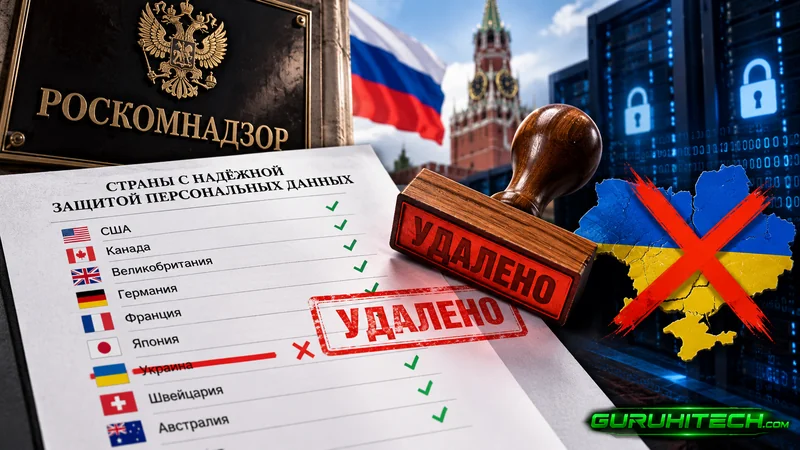
La Russia ha deciso di eliminare l’Ucraina dall’elenco dei Paesi ritenuti in grado di garantire un livello adeguato di protezione dei dati personali. La modifica è stata introdotta dal Roskomnadzor, l’autorità russa che vigila anche sulle comunicazioni e sul trattamento delle informazioni personali. A prima vista potrebbe sembrare una semplice modifica burocratica, ma per le aziende che trasferiscono dati di clienti, dipendenti o altri utenti oltre confine cambia il percorso da seguire prima di avviare la trasmissione.
L’Ucraina compariva nell’elenco precedente, approvato con l’ordine del 5 agosto 2022 n. 128. Nel nuovo documento non figura più. Il provvedimento, pubblicato sul portale ufficiale russo degli atti normativi, riunisce inoltre gli Stati in un unico elenco, superando la precedente distinzione tra i Paesi aderenti alla Convenzione del Consiglio d’Europa sulla protezione dei dati personali e gli altri Stati riconosciuti dall’autorità.
Che cosa significa essere esclusi dall’elenco del Roskomnadzor
La lista russa serve a stabilire quali Paesi offrano, secondo la valutazione dell’autorità di Mosca, garanzie adeguate per i diritti delle persone i cui dati vengono trasferiti all’estero. Non si tratta quindi di una classifica internazionale universalmente riconosciuta, ma di uno strumento previsto dalla legislazione russa.
Quando un’organizzazione trasferisce informazioni personali verso un destinatario straniero, deve rispettare le regole russe sui trasferimenti transfrontalieri. Tra i dati interessati possono rientrare nomi, recapiti, informazioni contrattuali e dati relativi a clienti o lavoratori.
L’esclusione dell’Ucraina non dimostra, di per sé, che un determinato servizio ucraino abbia subito violazioni o gestisca in modo scorretto i dati. Indica che la Russia non riconosce più quel Paese nell’elenco utilizzato per la procedura semplificata prevista dalla propria normativa.
Trasferimenti di dati: cosa cambia per le aziende
La differenza principale riguarda i tempi. Per i Paesi inclusi nell’elenco, un’organizzazione può generalmente iniziare il trasferimento dopo aver presentato la notifica al Roskomnadzor, purché non intervengano un divieto o una limitazione specifica.
Se invece il destinatario si trova in un Paese non incluso, l’azienda deve attendere la conclusione del periodo di esame della notifica, pari a 10 giorni lavorativi, prima di procedere nei casi disciplinati da queste disposizioni. Qualora l’autorità richieda informazioni aggiuntive, l’esame viene sospeso fino alla loro presentazione.
La conseguenza pratica è che un’impresa russa che intenda trasferire dati personali a un soggetto situato in Ucraina non può più fare affidamento sullo stesso meccanismo previsto per gli Stati riconosciuti come adeguati. Deve programmare le operazioni considerando i tempi e le verifiche richiesti.
Leggi anche:
L’esclusione dell’Ucraina non comporta un blocco automatico
Un aspetto importante è la distinzione tra esclusione dall’elenco e divieto di trasferimento. Il Roskomnadzor può vietare o limitare specifiche operazioni attraverso decisioni separate, ma la semplice assenza di un Paese dalla lista non equivale automaticamente a un blocco generalizzato.
La normativa prevede inoltre che, prima della notifica, l’organizzazione raccolga dal destinatario estero informazioni sulla disciplina applicabile ai dati personali nel Paese di destinazione. Questo passaggio permette di documentare il quadro giuridico nel quale le informazioni saranno trattate.
Per le aziende che operano su più mercati, la modifica può comportare aggiornamenti alle procedure interne, alla documentazione sulla privacy e alla pianificazione dei flussi informativi. È quindi opportuno verificare ogni trasferimento concreto con i responsabili legali e della protezione dei dati.
Perché la decisione non riguarda il GDPR europeo
Il nuovo elenco del Roskomnadzor appartiene al sistema normativo russo. Non modifica automaticamente gli obblighi delle imprese europee previsti dal Regolamento generale sulla protezione dei dati (GDPR) e non rappresenta una decisione di adeguatezza adottata dalla Commissione europea.
Le regole europee per trasferire dati personali fuori dallo Spazio economico europeo seguono criteri e strumenti propri, che possono comprendere decisioni di adeguatezza, clausole contrattuali standard e altre garanzie previste dal GDPR. Confondere le due discipline porterebbe a conclusioni errate.
La vicenda mostra come i trasferimenti internazionali di dati siano sempre più legati anche alle scelte normative e politiche dei singoli Stati. Per chi gestisce informazioni personali, il punto essenziale resta sapere dove vengono inviate, chi le riceve e quali autorizzazioni o garanzie siano richieste dalla legge applicabile.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.