ClickFix, la truffa del copia e incolla che installa virus su Windows: attenzione al falso GTA 6
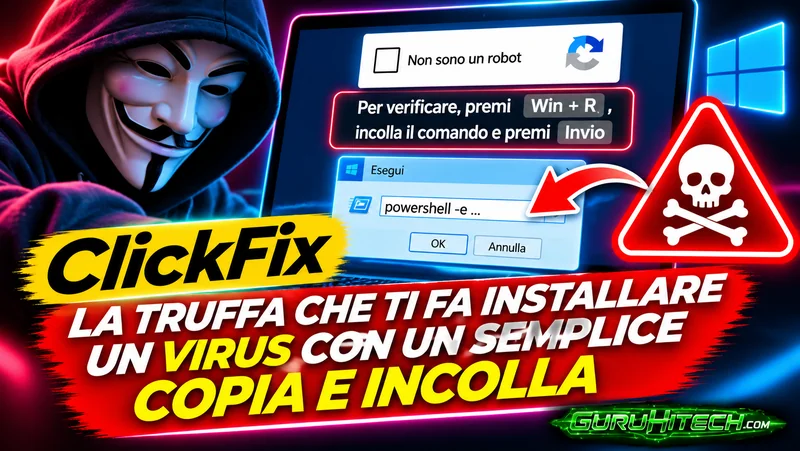
Una pagina web ti chiede di verificare che non sei un robot, correggere un errore del browser oppure completare un’operazione per accedere a un servizio. Poi ti invita a premere alcuni tasti, incollare un comando e confermare. È così che funziona ClickFix, una truffa informatica che può farti installare un virus sul computer con le tue stesse mani. Il pericolo non è il semplice copia e incolla, ma l’esecuzione di istruzioni sconosciute attraverso gli strumenti di sistema.
Il 20 novembre 2026 Bitdefender Labs ha analizzato una campagna che sfrutta una falsa pagina dedicata a GTA 6 per PC. Il sito propone un presunto client per giocare in streaming da console Xbox o PlayStation e offre due modalità di installazione: un archivio contenente GTA6Cloud.exe oppure un comando da incollare in Windows. Entrambe le strade sono state associate alla distribuzione di software malevolo.
La pagina invita a utilizzare la combinazione Windows + R, che apre la finestra Esegui, quindi a incollare il contenuto proposto e premere Invio. In questo modo viene avviato PowerShell con istruzioni che scaricano ed eseguono codice remoto. Il presunto launcher di GTA 6 è soltanto una copertura: mentre l’utente vede contenuti legati al videogioco, il malware lavora in background.
Come funziona la truffa ClickFix
ClickFix non è il nome di un singolo virus, ma di una tecnica di ingegneria sociale. Gli aggressori sfruttano la fiducia dell’utente verso messaggi apparentemente familiari, come controlli CAPTCHA, verifiche di sicurezza, aggiornamenti o avvisi di malfunzionamento.
Il percorso può iniziare con una pubblicità ingannevole, un messaggio di phishing o una pagina web compromessa. Alcune varianti copiano automaticamente un comando negli appunti, così l’utente deve soltanto premere Ctrl + V nella finestra Esegui o in PowerShell. Altre mostrano direttamente il testo da copiare.
Il comando può essere offuscato, cioè scritto in modo da nascondere le sue reali operazioni. Una volta eseguito, può scaricare programmi che rubano informazioni, strumenti di controllo remoto o altri componenti dannosi. Il sistema non deve necessariamente avere una vulnerabilità: è la persona a eseguire l’istruzione malevola, convinta di stare completando una procedura legittima.
Leggi anche:
Il falso GTA 6 installa un malware che ruba password
Nella campagna analizzata da Bitdefender, il falso client di GTA 6 scarica ulteriori file, nasconde la cartella utilizzata e sfrutta strumenti legittimi di Windows per caricare il codice malevolo. Il programma tenta inoltre di inserirsi nei processi del sistema per passare inosservato.
Il componente finale è un infostealer sviluppato in Rust, un malware progettato per sottrarre informazioni. Può raccogliere password salvate nei browser, cookie di sessione, credenziali Discord e Steam, dati dei portafogli di criptovalute e chiavi di accesso a servizi di intelligenza artificiale e sviluppo software. Può anche leggere gli appunti ed effettuare screenshot.
Questo significa che il danno non si limita al computer infetto. I cookie rubati possono facilitare l’accesso a sessioni già autenticate e le credenziali sottratte possono essere utilizzate per compromettere altri account. Bitdefender ha riferito che la propria soluzione Total Security ha rilevato la minaccia nella campagna analizzata.
Come riconoscere un falso CAPTCHA e proteggere Windows
Un CAPTCHA autentico può chiederti di selezionare immagini, spuntare una casella o completare una verifica nel browser. Non deve chiederti di aprire la finestra Esegui, PowerShell, Windows Terminal o il Prompt dei comandi per incollare istruzioni. Se una pagina ti propone questi passaggi, interrompi immediatamente l’operazione.
Diffida anche delle istruzioni che richiedono di disattivare Microsoft Defender, aggiungere esclusioni all’antivirus o ignorare avvisi di sicurezza. Per scaricare un videogioco, un programma o un aggiornamento utilizza soltanto i siti ufficiali degli sviluppatori e i canali di distribuzione autorizzati.
Se hai soltanto visitato una pagina sospetta senza eseguire comandi o aprire file scaricati, non hai completato la catena di infezione descritta da Bitdefender. Puoi chiudere la scheda e cancellare eventuali download sospetti senza avviarli.
Cosa fare se hai già incollato ed eseguito il comando
Se hai premuto Invio dopo aver incollato un comando sconosciuto, considera il computer potenzialmente compromesso. Disconnettilo da Internet e avvia una scansione con una soluzione di sicurezza affidabile, possibilmente anche in modalità offline.
Da un altro dispositivo sicuro cambia le password, iniziando dall’email principale, e revoca le sessioni attive degli account importanti. Controlla le impostazioni di recupero, le regole di inoltro della posta, gli accessi sospetti e le operazioni sui portafogli di criptovalute. Se l’infezione non può essere rimossa con certezza, valuta una reinstallazione pulita di Windows da un supporto affidabile.
ClickFix dimostra che anche un computer aggiornato e protetto può essere esposto a rischi quando un sito convince l’utente a eseguire istruzioni non verificate. Prima di incollare un comando nel sistema operativo, è fondamentale comprenderne la provenienza e la funzione.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Che ne pensi?
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.