
Wall Street nel mirino degli hacker: attacchi ransomware contro decine di colossi finanziari USA
Una nuova campagna di cyberattacchi sta mettendo in allarme Wall Street e alcune delle più importanti società finanziarie degli Stati Uniti. Negli ultimi mesi gruppi di criminali informatici specializzati in estorsioni hanno preso di mira decine di aziende attraverso una tecnica sorprendentemente semplice: telefonare direttamente ai dipendenti, fingendosi membri dell’assistenza informatica.
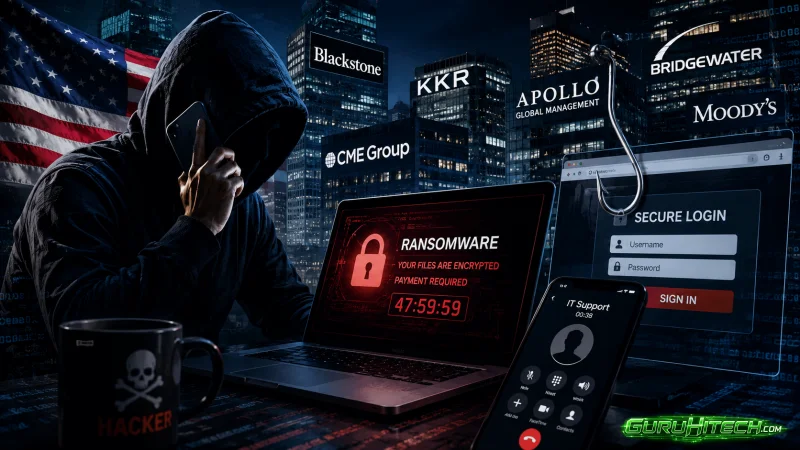
Secondo un’indagine di Reuters, basata sulle informazioni raccolte da Google e sull’analisi dell’infrastruttura utilizzata dagli aggressori, tra gli obiettivi figurano nomi del calibro di Blackstone, Bridgewater Associates, Apollo Global Management, Bain Capital, KKR, TPG, CME Group, Clearlake Capital e Moody’s.
Essere comparsi tra gli obiettivi, tuttavia, non significa necessariamente che queste società siano state violate. Reuters non è riuscita a determinare quali tentativi abbiano effettivamente avuto successo, mentre diverse aziende coinvolte non hanno commentato pubblicamente la vicenda.
Una telefonata per aggirare sistemi di sicurezza avanzati
La caratteristica più interessante della campagna è proprio il metodo utilizzato. Gli aggressori non fanno affidamento esclusivamente su sofisticati malware o vulnerabilità sconosciute, ma puntano sull’ingegneria sociale.
I criminali contattano i dipendenti sui loro telefoni personali e si presentano come operatori dell’help desk aziendale. In alcuni casi riescono persino a fare apparire sul display il numero corretto dell’assistenza informatica della società presa di mira.
Alla vittima viene comunicata una presunta operazione urgente, come l’aggiornamento delle passkey o delle impostazioni dell’autenticazione multifattore. Il dipendente viene quindi indirizzato verso un sito creato appositamente dagli aggressori, con domini costruiti per apparire credibili e contenenti espressioni come “passkeyhelpdesk” o “secure-passkey”.
Inserendo le proprie credenziali, la vittima consegna inconsapevolmente agli hacker username e password. Gli aggressori cercano poi di ottenere in tempo reale anche il codice utilizzato per la verifica aggiuntiva, tentando così di superare l’autenticazione multifattore e prendere il controllo dell’account prima ancora che la telefonata finisca.
Non si tratta di un fenomeno isolato. Il Google Threat Intelligence Group ha documentato diverse campagne nelle quali il voice phishing, conosciuto anche come vishing, viene combinato con siti progettati per raccogliere credenziali e codici MFA.
Oltre 200 aziende finite nel mirino in cinque settimane
L’ampiezza dell’operazione emerge dall’infrastruttura individuata dagli analisti. Google ha pubblicato un elenco di 72 siti malevoli, che Reuters ha successivamente analizzato attraverso piattaforme specializzate di intelligence web.
L’analisi ha permesso di individuare sottodomini costruiti specificamente per imitare le infrastrutture delle singole aziende. Secondo Reuters, nell’arco di appena cinque settimane i criminali avrebbero preparato trappole digitali destinate a più di 200 società.
Leggi anche:
Il settore finanziario rappresenta soltanto una parte degli obiettivi. Nell’infrastruttura esaminata sono comparsi anche riferimenti ad aziende come Uber, Zillow e Levi Strauss, oltre a importanti studi legali statunitensi.
Google ha spiegato che gli aggressori hanno recentemente concentrato maggiormente l’attenzione su private equity, studi legali e agenzie di rating, settori che possono custodire informazioni aziendali particolarmente sensibili e quindi potenzialmente preziose in una successiva estorsione.
Dietro alle operazioni compaiono inoltre diversi nomi e alias, tra cui Redact, Pink, Falcon e Helix. La relazione precisa tra i vari gruppi rimane però poco chiara. Secondo Google, alcune attività sembrerebbero collegate dall’utilizzo di infrastrutture comuni, ma restano ancora diversi aspetti da chiarire.
Alcune aziende avrebbero pagato il riscatto
Una volta ottenuto l’accesso ai sistemi, l’obiettivo può diventare il furto di informazioni riservate da utilizzare per esercitare pressione sulla vittima.
Google ha confermato che in alcuni casi le aziende colpite hanno pagato un riscatto, senza però rivelarne l’identità. Reuters non è riuscita a stabilire quali delle società individuate attraverso l’analisi dei siti siano state effettivamente compromesse.
La distinzione è fondamentale: la presenza del nome di una società nell’infrastruttura degli aggressori dimostra un tentativo o una preparazione dell’attacco, ma non costituisce automaticamente la prova di una violazione riuscita o di dati sottratti.
Anche Point72 Asset Management ha comunicato agli investitori di essere stata presa di mira. Secondo una fonte citata da Reuters, la società avrebbe indicato che nessuna informazione dei clienti è stata sottratta durante il tentativo di attacco. Nel mirino sarebbero finite anche Two Sigma Investments e Citadel. (Reuters)
L’anello debole resta il fattore umano
La campagna evidenzia un paradosso della sicurezza informatica moderna. Le grandi società finanziarie investono enormi risorse in sistemi avanzati di protezione, autenticazione e monitoraggio, ma gli aggressori possono tentare di aggirare queste barriere convincendo una persona autorizzata ad aprire loro la porta.
Google aveva già documentato nel 2026 campagne di estorsione nelle quali gruppi criminali utilizzavano telefonate, impersonificazione dell’assistenza IT e tecniche di compromissione degli account aziendali. In alcuni casi gli aggressori hanno preso di mira infrastrutture Microsoft 365 e Okta, combinando vishing e tecniche adversary-in-the-middle per cercare di superare le tradizionali protezioni MFA.
La vicenda mostra quindi come l’evoluzione della cybersecurity non renda necessariamente obsolete le tecniche più semplici. Mentre aziende e governi si preparano ad affrontare malware sempre più sofisticati e attacchi potenziati dall’intelligenza artificiale, una telefonata credibile, un falso sito aziendale e pochi minuti di pressione psicologica possono ancora rappresentare strumenti estremamente efficaci.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.