
ChatGPhish: la nuova minaccia che trasforma i riassunti AI in trappole di phishing
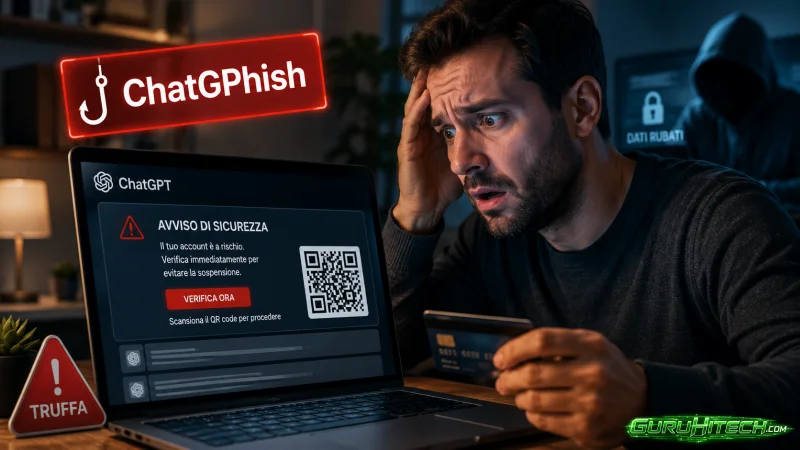
Una nuova tecnica di attacco informatico, ribattezzata ChatGPhish, sta attirando l’attenzione degli esperti di cybersicurezza per la sua capacità di sfruttare i sistemi di intelligenza artificiale generativa come veicolo per il phishing. La scoperta arriva dai ricercatori di Permiso Security, che hanno evidenziato come contenuti manipolati presenti su determinate pagine web possano influenzare le risposte generate da ChatGPT quando un utente chiede un riassunto di un sito.
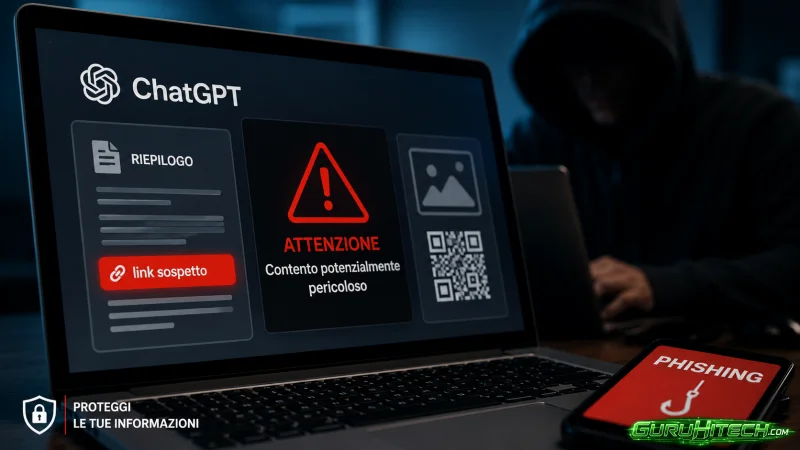
Il rischio nasce dal fatto che l’IA non si limita a leggere il testo, ma può anche elaborare automaticamente link, immagini, elementi Markdown e contenuti interattivi. Se tali componenti vengono preparati da un attaccante con finalità malevole, potrebbero comparire direttamente nella risposta dell’assistente virtuale, aumentando la probabilità che vengano considerati affidabili dagli utenti.
Come funziona la tecnica ChatGPhish
Secondo quanto documentato dal ricercatore Andi Ahmeti, gli aggressori possono inserire istruzioni nascoste all’interno di una pagina web compromessa. Quando ChatGPT analizza quel contenuto per generare un riassunto, alcuni elementi possono essere riprodotti nella risposta finale, apparendo come parte integrante delle informazioni fornite dall’intelligenza artificiale.
Questo scenario cambia radicalmente il paradigma tradizionale del phishing. In passato gli utenti dovevano essere convinti a cliccare su email sospette, allegati infetti o collegamenti fraudolenti. Con ChatGPhish, invece, il contenuto dannoso può arrivare attraverso una conversazione apparentemente sicura con un assistente AI.
La fiducia che gli utenti ripongono nelle risposte generate dall’intelligenza artificiale diventa quindi il principale punto debole sfruttato dagli attaccanti.
Leggi anche:
Immagini, link e raccolta silenziosa di dati
Tra gli aspetti più preoccupanti individuati dagli specialisti c’è la gestione automatica delle immagini. Se una pagina include risorse controllate da un criminale informatico, il caricamento di tali elementi potrebbe consentire la raccolta di informazioni tecniche come indirizzo IP, browser utilizzato e altri dati relativi alla sessione dell’utente.
In alcuni casi questa acquisizione di informazioni potrebbe avvenire senza alcuna interazione diretta, rendendo l’attacco ancora più difficile da individuare.
Anche i collegamenti presenti nel contenuto originale rappresentano un potenziale pericolo. Quando vengono riproposti dall’intelligenza artificiale sotto forma di elementi cliccabili o pulsanti, gli utenti potrebbero considerarli attendibili e seguirli con maggiore facilità.
Falsi avvisi di sicurezza e codici QR dannosi
I ricercatori hanno inoltre dimostrato che è possibile creare finte notifiche di sicurezza capaci di imitare l’aspetto dei messaggi di sistema. Integrate all’interno delle risposte generate dall’IA, queste comunicazioni possono apparire autentiche e indurre le vittime a compiere azioni rischiose.
Un altro vettore d’attacco riguarda i codici QR ospitati su servizi cloud come Amazon S3. Una volta visualizzati nella risposta e scansionati tramite smartphone, possono reindirizzare l’utente verso siti malevoli, aggirando alcuni dei controlli normalmente applicati ai browser desktop o agli ambienti aziendali.
L’intelligenza artificiale come nuovo vettore di attacco
Gli esperti di Permiso Security sottolineano che ChatGPhish amplia notevolmente la superficie di esposizione delle organizzazioni. Basta infatti richiedere il riepilogo di una pagina compromessa affinché contenuti controllati da un aggressore entrino nel flusso informativo elaborato dall’IA.
La problematica non riguarda soltanto ChatGPT. Negli ultimi mesi sono emersi altri casi come SymJack, TrustFall e ClaudeBleed, vulnerabilità che sfruttano in modi diversi la fiducia che i sistemi di intelligenza artificiale ripongono nei dati che ricevono.
Secondo gli analisti, l’espansione dell’uso dell’IA in ambito professionale e personale renderà sempre più necessario sviluppare meccanismi di verifica e protezione avanzati. L’obiettivo sarà impedire che contenuti manipolati da soggetti malevoli vengano interpretati come affidabili e successivamente riproposti agli utenti come informazioni legittime.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Ti è stato utile questo articolo? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.