
Claude per Mac, falsi annunci Google nascondono malware: ecco la truffa
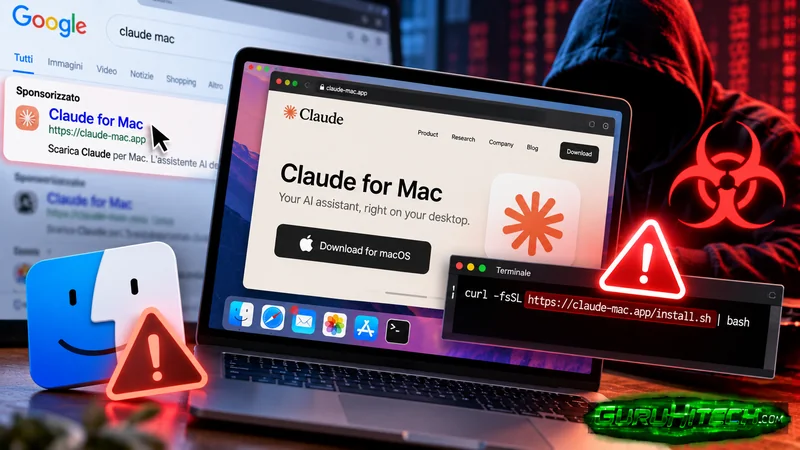
Cerchi Claude per Mac su Google, trovi un annuncio apparentemente affidabile e segui le istruzioni per installare l’assistente di Anthropic. Ma dietro quella pubblicità potrebbe nascondersi una trappola: una campagna di cybercriminali utilizza annunci sponsorizzati, reindirizzamenti e una falsa pagina di download per convincerti a eseguire comandi dannosi sul Mac. La minaccia è stata documentata dai ricercatori di Push Security e sfrutta proprio la fiducia che normalmente riponi nei risultati dei motori di ricerca.
L’attacco, denominato Adception, è particolarmente insidioso perché l’annuncio può mostrare un dominio conosciuto, come Bing, mentre il percorso effettivo conduce a un sito che imita Claude. Il pericolo non è l’applicazione autentica di Anthropic, ma il software e soprattutto i comandi distribuiti attraverso pagine contraffatte.
Come funziona la truffa degli annunci Google
La catena individuata dai ricercatori inizia con una ricerca come “claude mac”. Tra i risultati compare un annuncio pubblicitario che sembra rimandare a Bing, il motore di ricerca di Microsoft. La presenza di un indirizzo riconoscibile può rassicurarti, ma non significa che il contenuto finale sia sicuro.
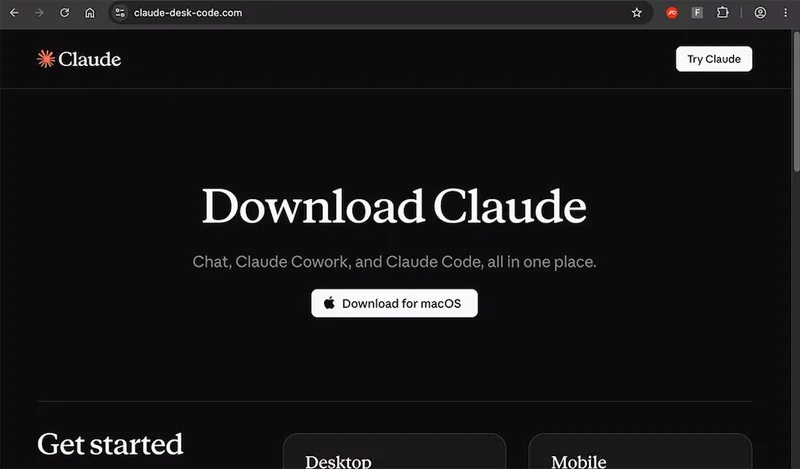
Dopo il clic, il browser attraversa diversi passaggi: i sistemi pubblicitari e di tracciamento dei clic, un sito WordPress compromesso appartenente a un’attività commerciale sudamericana e infine una pagina che riproduce l’aspetto di un download di Claude per macOS. Ogni reindirizzamento contribuisce a nascondere la vera destinazione e rende meno immediato capire chi stia distribuendo il presunto programma.
La campagna utilizza anche una tecnica di occultamento: la pagina contraffatta è configurata per mostrarsi solo a visitatori provenienti da determinati percorsi, come Google o Bing. Chi tenta di aprirla direttamente può trovare un errore. Questo comportamento ostacola le verifiche automatiche e le analisi dei ricercatori.
Il comando sembra autentico, ma il pulsante Copia lo sostituisce
La parte più pericolosa dell’inganno si trova nelle istruzioni d’installazione. La pagina mostra a schermo un comando che sembra quello legittimo di Anthropic per installare Claude attraverso il Terminale del Mac. Quando però premi il pulsante per copiarlo, negli appunti può finire un comando completamente diverso.
Il codice nascosto non installa semplicemente l’assistente IA: può contattare un server controllato dagli aggressori, scaricare un file ed eseguirne il contenuto tramite la shell del sistema. Il meccanismo rientra nella famiglia di attacchi nota come ClickFix, in cui è la stessa vittima, convinta di risolvere un problema o completare una procedura, a lanciare istruzioni malevole.
Il trucco sfrutta una distrazione molto comune: controllare il testo mostrato sul sito, ma non verificare che ciò che viene effettivamente incollato nel Terminale sia identico. Un comando apparentemente innocuo può quindi diventare un’istruzione per eseguire codice remoto.
Leggi anche:
Quale malware rischia di finire sul Mac?
Nella campagna Adception analizzata da Push Security, il programma dannoso finale non è stato identificato con certezza. I ricercatori hanno però ricostruito il percorso di distribuzione e individuato infrastrutture riconducibili a strumenti ClickFix. Non sarebbe corretto attribuire automaticamente a questo episodio una specifica famiglia di malware senza prove.
Il rischio concreto resta elevato: eseguire uno script sconosciuto può consentire il furto di informazioni, l’installazione di ulteriori componenti o altre attività indesiderate, a seconda di ciò che il codice scaricato contiene. Il fatto che macOS sia dotato di protezioni integrate non rende sicura l’esecuzione volontaria di istruzioni ricevute da una pagina non verificata.
Esistono inoltre precedenti documentati di campagne che hanno sfruttato falsi download di Claude per colpire utenti Mac. In un’indagine distinta, Sophos ha descritto un’infezione con un malware capace di sottrarre dati. Si tratta però di un caso separato, che non prova quale sia il payload utilizzato nell’operazione Adception.
Come scaricare Claude sul Mac senza cadere nella trappola
Il primo consiglio è semplice: non usare automaticamente il primo risultato sponsorizzato quando cerchi un programma da installare. Apri direttamente il sito ufficiale di Anthropic, verifica con attenzione l’indirizzo nella barra del browser e raggiungi la pagina di download attraverso i collegamenti presenti sul sito stesso.
Se una pagina ti chiede di aprire il Terminale e incollare una stringa, fermati a controllare. I comandi che scaricano ed eseguono immediatamente script da Internet meritano particolare attenzione, anche quando sono presentati come normali procedure di installazione. Non fidarti di un comando soltanto perché compare accanto al logo di un marchio conosciuto.
Controlla sempre l’indirizzo completo del sito e diffida delle pagine che imitano il design di un servizio famoso ma utilizzano domini insoliti. Un annuncio pubblicitario non costituisce una certificazione di autenticità e nemmeno il passaggio attraverso un dominio legittimo garantisce la sicurezza della destinazione finale.
Hai già eseguito il comando? Ecco cosa fare
Se hai incollato ed eseguito nel Terminale un comando proveniente da una pagina sospetta, non limitarti a chiudere la scheda del browser. Interrompi l’utilizzo del dispositivo per operazioni sensibili e valuta di scollegarlo temporaneamente dalla rete, soprattutto se sospetti che sia stato installato software dannoso.
Da un altro dispositivo affidabile, modifica le password degli account più importanti e controlla le sessioni attive, iniziando da posta elettronica, servizi di pagamento e account professionali. Esegui una verifica con strumenti di sicurezza aggiornati e, se il Mac contiene dati di lavoro, contatta chi si occupa dell’assistenza informatica. Nei casi più seri può essere necessaria una reinstallazione pulita del sistema dopo aver messo al sicuro i dati.
Questa vicenda ricorda una regola fondamentale: anche una ricerca apparentemente banale può diventare il punto di partenza di un attacco. La combinazione tra annunci, domini conosciuti e istruzioni tecniche credibili può ingannare anche chi utilizza il computer ogni giorno. Per evitare brutte sorprese, la provenienza del software conta almeno quanto il programma che vuoi installare.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.