
Una falla di avvio in Linux può esporre i laptop a malware persistente
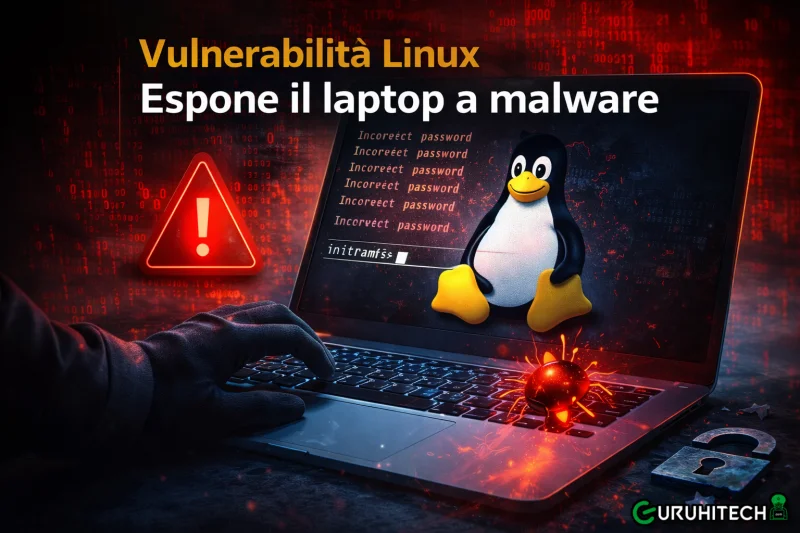
Una nuova ricerca sulla sicurezza informatica ha evidenziato un potenziale rischio per alcuni sistemi basati su Linux. Secondo gli esperti della società di sicurezza Ernw, una debolezza nel processo di avvio del sistema potrebbe permettere a un aggressore con accesso fisico al dispositivo di installare malware persistente anche su computer protetti con crittografia del disco.
La scoperta riguarda diverse distribuzioni diffuse, tra cui Ubuntu e Fedora. Nonostante la presenza di meccanismi di sicurezza avanzati come la crittografia completa del disco e il Secure Boot, una specifica scelta progettuale nel processo di avvio può essere sfruttata per aggirare alcune difese del sistema.
Il problema non nasce da un classico bug di programmazione, ma da una caratteristica progettata per facilitare il recupero del sistema in caso di problemi. Proprio questa funzionalità, tuttavia, può aprire una porta inattesa a possibili attacchi quando un malintenzionato riesce ad accedere fisicamente al computer.
Come funziona l’attacco che sfrutta il processo di avvio
Il punto critico riguarda la gestione dell’initramfs, un file system temporaneo caricato nelle prime fasi dell’avvio del sistema operativo. Questo componente prepara l’ambiente necessario affinché il kernel Linux possa avviare correttamente il sistema principale.
Secondo i ricercatori, un attaccante potrebbe inserire più volte una password di decrittazione errata. Dopo diversi tentativi falliti, il sistema può attivare una shell di debug a basso livello, progettata per aiutare nella risoluzione dei problemi.
Una volta ottenuto l’accesso a questa shell, diventa possibile manipolare alcuni componenti del processo di avvio. Il problema principale è che l’initramfs non è firmato crittograficamente, a differenza del kernel e dei suoi moduli.
Questo dettaglio consente teoricamente di estrarre, modificare e ricreare l’initramfs aggiungendo script malevoli, senza che vengano attivati i normali meccanismi di sicurezza del sistema.
Leggi anche:
I rischi per la sicurezza dei laptop crittografati
Il pericolo principale è che il malware inserito in questa fase venga eseguito durante il successivo avvio del computer con privilegi molto elevati. In questo modo l’attaccante potrebbe intercettare la chiave di decrittazione del disco, registrare le sequenze di tasti o accedere a dati sensibili.
Poiché l’operazione avviene nelle primissime fasi del processo di avvio, il codice dannoso può risultare difficile da individuare con gli strumenti di sicurezza tradizionali.
Gli esperti sottolineano che questa debolezza deriva principalmente da una scelta progettuale pensata per rendere più semplice il recupero del sistema in caso di errori. Tuttavia, in scenari in cui la protezione fisica del dispositivo non è garantita, questa funzionalità può diventare un punto vulnerabile.
Le possibili soluzioni per ridurre il rischio
Secondo i ricercatori di Ernw, mitigare questo rischio è relativamente semplice. Gli amministratori di sistema possono modificare alcuni parametri del kernel in modo che, dopo numerosi tentativi falliti di inserimento della password, il sistema venga riavviato o spento automaticamente.
In questo modo si impedisce l’apertura della shell di debug, bloccando di fatto lo strumento che renderebbe possibile la manipolazione dell’initramfs.
Questo caso dimostra come anche infrastrutture considerate molto sicure possano essere compromesse da un singolo elemento debole nella catena di sicurezza. Per questo motivo è fondamentale valutare non solo i meccanismi tecnici, ma anche le scelte progettuali che governano il funzionamento dei sistemi operativi.
Linux, noto per la sua sicurezza e flessibilità grazie alla natura open source, continua a essere uno dei sistemi operativi più affidabili. Tuttavia, come dimostra questa scoperta, anche le piattaforme più robuste richiedono verifiche costanti e aggiornamenti delle pratiche di sicurezza.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.