
Kaspersky lancia l’allarme: gli hacker possono violare i magazzini attraverso gli scanner dei codici a barre
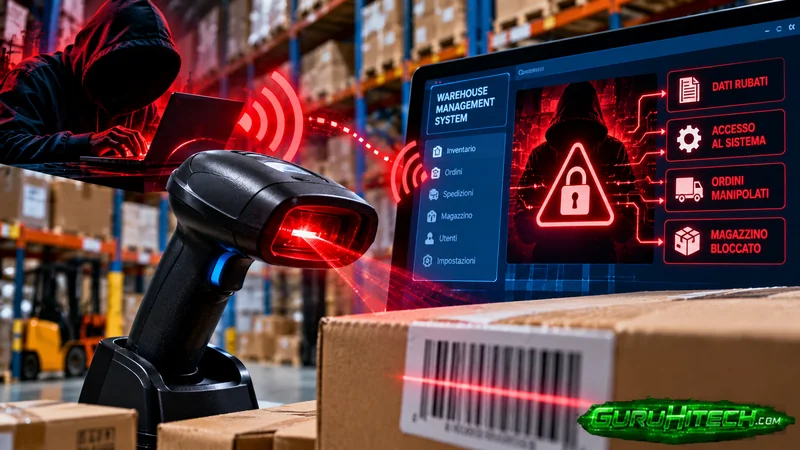
Immagina un enorme magazzino pieno di pacchi pronti per la spedizione. Gli operatori passano da uno scaffale all’altro, leggono i codici a barre con piccoli scanner wireless e il sistema registra automaticamente ogni movimento. Tutto sembra normale, ma uno di quegli strumenti apparentemente innocui potrebbe diventare la porta d’ingresso per un attacco informatico capace di compromettere l’intera logistica. Non è la trama di un film: i ricercatori di Kaspersky hanno individuato vulnerabilità che permettono, in determinate condizioni, di inviare comandi a un computer attraverso la connessione di un lettore di codici a barre.
Il rischio non si limita al singolo scanner. Nei magazzini moderni, computer, terminali portatili, stampanti di etichette, nastri trasportatori e sistemi di gestione degli ordini sono collegati tra loro. Se un aggressore ottiene un primo accesso a una postazione interna, potrebbe tentare di raggiungere altri sistemi e interferire con inventario, preparazione dei pacchi e spedizioni. Il problema è stato documentato in una ricerca tecnica pubblicata da Kaspersky il 20 ottobre 2026, dopo che l’azienda aveva anticipato la scoperta alla stampa.
Come uno scanner di codici a barre può diventare un’arma informatica
Normalmente un lettore wireless invia i dati acquisiti a una stazione base, collegata a sua volta al computer del magazzino. In molte configurazioni il computer interpreta ciò che arriva dal lettore come se fosse stato digitato su una tastiera. È un sistema pratico: basta inquadrare un’etichetta e il codice del prodotto compare immediatamente nel programma di gestione.
Questa comodità diventa però un punto debole quando la comunicazione tra scanner e stazione base non prevede un’autenticazione adeguata. In un ambiente vulnerabile, una persona che si trova nel raggio della connessione radio può tentare di trasmettere input non autorizzati. La stazione base li inoltra al computer, che potrebbe trattarli come normali comandi provenienti dal dispositivo.
Gli esperti hanno dimostrato che questa tecnica può consentire l’iniezione di sequenze di tasti e, in determinate configurazioni, arrivare all’esecuzione di comandi sul sistema collegato. Non è necessario che l’operatore prema volontariamente un pulsante per autorizzare ogni comando malevolo. Il risultato dipende comunque dal modello, dalla versione del firmware e dalle protezioni del computer.
La vulnerabilità CVE-2026-4272 riguarda alcuni lettori Honeywell
Uno degli esempi documentati riguarda CVE-2026-4272, una vulnerabilità associata a determinate basi di lettori di codici a barre Honeywell. La falla è stata classificata con un punteggio CVSS 8,1 su 10, corrispondente a una gravità elevata.
La descrizione tecnica indica che un aggressore nel raggio Bluetooth della stazione base potrebbe, in condizioni specifiche, inviare comandi al computer collegato senza autenticarsi. I dispositivi interessati comprendono alcune versioni firmware delle basi C1, D1 e A1/B1. Non significa che tutti i lettori Honeywell o tutti gli scanner Bluetooth siano vulnerabili: occorre verificare il modello esatto e il firmware installato.
Honeywell raccomanda di aggiornare i dispositivi interessati alle versioni corrette. La vulnerabilità era stata resa pubblica già nell’aprile 2026; la nuova ricerca di Kaspersky mostra perché una falla del genere possa avere conseguenze particolarmente serie all’interno di un magazzino.
Non soltanto Bluetooth: anche i codici a barre possono nascondere un pericolo
La ricerca individua due modalità differenti con cui un lettore può essere sfruttato. La prima riguarda la connessione wireless tra scanner e stazione base. La seconda nasce invece dal contenuto di un codice a barre o QR costruito appositamente: se il lettore e il software interpretano dati particolari come sequenze di tasti, una scansione potrebbe produrre input indesiderati sul computer.
Questi scenari non sono identici. Nel caso wireless l’attaccante tenta di interagire con la connessione radio; nell’altro deve far leggere al dispositivo un codice preparato per provocare un comportamento inatteso. Entrambi evidenziano un problema di fondo: l’input proveniente da una periferica non dovrebbe essere considerato automaticamente affidabile.
I ricercatori segnalano inoltre rischi legati ai terminali portatili usati per la raccolta dati, spesso dispositivi Android bloccati su una sola applicazione, e alle stampanti termiche con connettività Wi-Fi o Bluetooth. In alcune configurazioni deboli, anche questi strumenti possono offrire un punto d’accesso a sistemi interni.
Leggi anche:
Cosa potrebbe succedere a ordini, scorte e spedizioni
Il cuore operativo di molti centri logistici è il Warehouse Management System (WMS), il software che tiene traccia delle merci e coordina ricezione, stoccaggio, prelievo, imballaggio e spedizione. Quando questo sistema comunica anche con nastri trasportatori, robot e altri macchinari, un’intrusione può avere conseguenze che vanno ben oltre il furto di informazioni.
Se un aggressore riuscisse a compromettere i sistemi giusti, potrebbe tentare di modificare quantità in inventario, cambiare destinazioni, falsificare registrazioni di merce o interrompere processi automatizzati. In pratica, un prodotto potrebbe risultare disponibile quando non lo è, un pacco potrebbe seguire il percorso sbagliato oppure un’intera linea di preparazione potrebbe fermarsi.
Si tratta di possibili conseguenze di una compromissione, non della prova che tutti questi eventi si siano già verificati sfruttando la specifica vulnerabilità degli scanner. Il rapporto Kaspersky analizza i percorsi d’attacco e le ripercussioni che potrebbero produrre sulle infrastrutture logistiche.
Come difendere un magazzino da questi attacchi
La prima misura è verificare i dispositivi prima di collegarli ai sistemi aziendali. Scanner, basi, terminali e stampanti devono essere censiti, aggiornati e configurati con i meccanismi di autenticazione disponibili. È opportuno disattivare le interfacce Bluetooth o wireless non necessarie e controllare periodicamente quali dispositivi possono comunicare con la rete.
Un altro intervento essenziale è la segmentazione: le postazioni di lavoro, i dispositivi operativi e i sistemi più delicati non dovrebbero condividere indiscriminatamente gli stessi accessi. Limitare i privilegi degli account e separare le reti riduce la possibilità che una compromissione iniziale si propaghi.
Kaspersky raccomanda inoltre valutazioni periodiche della sicurezza, aggiornamenti firmware, controlli sugli accessi fisici e simulazioni di attacco. Anche la formazione del personale è importante: un dispositivo sconosciuto o un collegamento wireless inatteso non dovrebbe essere ignorato soltanto perché il magazzino continua apparentemente a funzionare.
La lezione di Kaspersky: anche la periferica più semplice va protetta
Quando si parla di cyberattacchi, si pensa subito a server, siti web e computer. Eppure, nei magazzini digitalizzati, anche un lettore di codici a barre può interagire con sistemi cruciali. La scoperta di Kaspersky dimostra che la sicurezza non si ferma al firewall: comprende ogni dispositivo capace di inviare dati o comandi all’infrastruttura.
Per aziende di logistica e commercio elettronico, il messaggio è chiaro. Proteggere le spedizioni significa proteggere anche gli strumenti quotidiani utilizzati per gestirle. E un aggiornamento del firmware di uno scanner, per quanto banale possa sembrare, potrebbe evitare problemi molto più grandi.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.