
Microsoft 365 Copilot avrebbe letto email riservate: Microsoft ammette il problema
Un nuovo caso solleva interrogativi sulla gestione della privacy nei servizi basati su intelligenza artificiale. Secondo alcune segnalazioni emerse nei giorni scorsi, Microsoft 365 Copilot avrebbe avuto accesso a e‑mail contrassegnate come riservate, aggirando le impostazioni di protezione previste su Windows. La stessa Microsoft ha riconosciuto l’esistenza del problema, pur senza fornire tempistiche precise per una risoluzione definitiva.
Email riservate elaborate nella scheda “Funzionante”
Secondo le informazioni disponibili, il mese scorso Copilot Chat avrebbe iniziato a elaborare contenuti provenienti dalle cartelle “Inviate” e “Bozze”, anche quando questi messaggi erano contrassegnati con livelli di riservatezza. L’AI avrebbe utilizzato tali dati per generare report e riepiloghi basati su informazioni private.
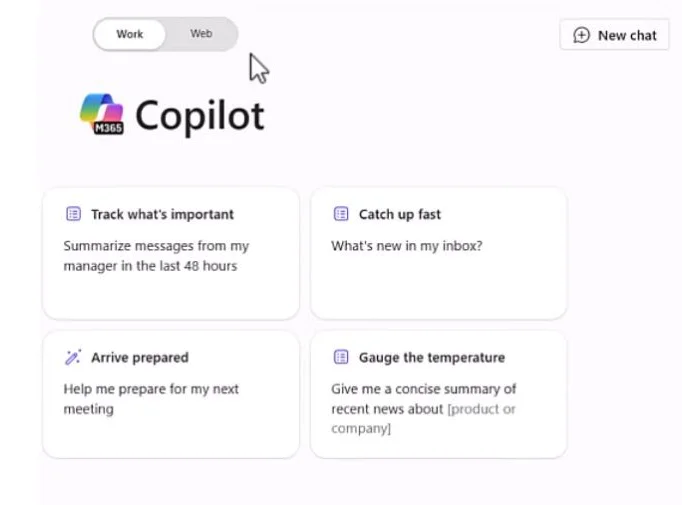
In teoria, l’accesso a questa tipologia di corrispondenza nella scheda “Funzionante” del chatbot dovrebbe essere disabilitato per impostazione predefinita. Tuttavia, il sistema avrebbe aggirato le regole previste dalla Data Loss Prevention (DLP), la politica proprietaria progettata per impedire la fuoriuscita o l’uso improprio di dati sensibili.
Leggi anche:
Microsoft conferma il bug, ma la correzione è parziale
I rappresentanti di Microsoft hanno dichiarato di essere a conoscenza della vulnerabilità dal 21 gennaio, attribuendo il comportamento anomalo a un possibile errore nel codice del sistema di intelligenza artificiale.
Nonostante l’ammissione, la problematica non risulterebbe ancora completamente risolta. L’azienda starebbe contattando solo una parte degli utenti per verificare l’efficacia delle correzioni già implementate, lasciando aperti dubbi sulla portata reale del fenomeno e sui tempi necessari per una soluzione definitiva.
Privacy e AI: un equilibrio sempre più delicato
L’episodio riaccende il dibattito sulla sicurezza dei dati aziendali nell’era dell’intelligenza artificiale integrata nei software di produttività. Strumenti come Microsoft 365 Copilot promettono efficienza e automazione avanzata, ma richiedono un accesso profondo alle informazioni aziendali per funzionare correttamente.
Quando i meccanismi di controllo – come le politiche DLP – mostrano falle o comportamenti imprevisti, il rischio reputazionale e legale può diventare significativo, soprattutto in contesti regolati da normative severe sulla protezione dei dati.
Il caso dimostra quanto sia complesso bilanciare innovazione, automazione e tutela della privacy. Con l’espansione dell’AI nei sistemi operativi e nelle suite aziendali, la trasparenza sui meccanismi di accesso ai dati diventerà un elemento cruciale per mantenere la fiducia degli utenti.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.