
Windows, Secure Boot cambia da oggi: cosa succede al tuo PC e cosa devi controllare
Oggi, 19 ottobre 2026, scade uno dei certificati più importanti utilizzati da Windows per proteggere il computer ancora prima che il sistema operativo venga caricato. Microsoft sta sostituendo i vecchi certificati Secure Boot del 2011 con una nuova generazione introdotta nel 2023. La notizia potrebbe sembrare allarmante, soprattutto se utilizzi un PC non recentissimo, ma c’è una precisazione fondamentale: il computer non smetterà improvvisamente di funzionare. Il vero problema riguarda le future protezioni contro gli attacchi che tentano di compromettere la fase di avvio.
La transizione interessa milioni di dispositivi Windows e, nella maggior parte dei casi, avviene automaticamente attraverso Windows Update. Alcuni computer, però, potrebbero richiedere un aggiornamento del firmware UEFI. Ecco cosa sta cambiando, come controllare il tuo PC e quali errori evitare.
Che cos’è Secure Boot e perché è così importante?
Secure Boot, chiamato Avvio protetto nell’interfaccia italiana, è una funzionalità di sicurezza integrata nel firmware UEFI del computer. Il suo compito è verificare le firme digitali del software eseguito durante l’avvio, prima che Windows diventi operativo.
Immagina un controllo all’ingresso: se un componente di avvio non risulta attendibile, il sistema può impedirne l’esecuzione. Questo meccanismo aiuta a contrastare minacce particolarmente insidiose, come bootkit e altri malware che cercano di agire prima delle normali difese del sistema operativo.
Per stabilire quali componenti siano affidabili, Secure Boot utilizza certificati e database di firme conservati nel firmware. Alcuni certificati Microsoft risalgono al 2011 e sono arrivati alla scadenza prevista nel 2026. Ecco perché devono essere sostituiti.
19 ottobre 2026: quale certificato scade oggi?
La scadenza odierna riguarda Microsoft Windows Production PCA 2011, utilizzato per firmare il caricatore di avvio di Windows. Il suo sostituto è Windows UEFI CA 2023.
Altri due passaggi sono già avvenuti: il certificato Microsoft Corporation KEK CA 2011 è scaduto il 24 giugno 2026, mentre Microsoft UEFI CA 2011 è scaduto il 27 giugno. Il rinnovo comprende anche nuovi certificati dedicati ai componenti UEFI di terze parti.
Non si tratta quindi di una nuova funzione introdotta all’improvviso, ma della sostituzione programmata di credenziali digitali utilizzate da anni per verificare l’affidabilità dei componenti di avvio.
Il tuo PC Windows rischia di non accendersi più?
No: la scadenza dei certificati non significa che il computer si bloccherà il 19 ottobre. Microsoft chiarisce che i dispositivi privi dei nuovi certificati continueranno ad avviarsi e a funzionare normalmente. Anche gli aggiornamenti ordinari di Windows continueranno a essere installati.
Il limite riguarda invece gli aggiornamenti futuri delle protezioni legate all’avvio: Windows Boot Manager, database Secure Boot, elenchi di revoca e correzioni contro nuove vulnerabilità della catena di avvio potrebbero non essere applicabili senza i certificati aggiornati.
In pratica, il PC non diventa immediatamente inutilizzabile o privo di ogni difesa. Rischia però di rimanere progressivamente indietro rispetto alle nuove minacce. Alcune configurazioni particolari che dipendono da Secure Boot, inclusi componenti di avvio di terze parti, potrebbero richiedere verifiche aggiuntive.
Leggi anche:
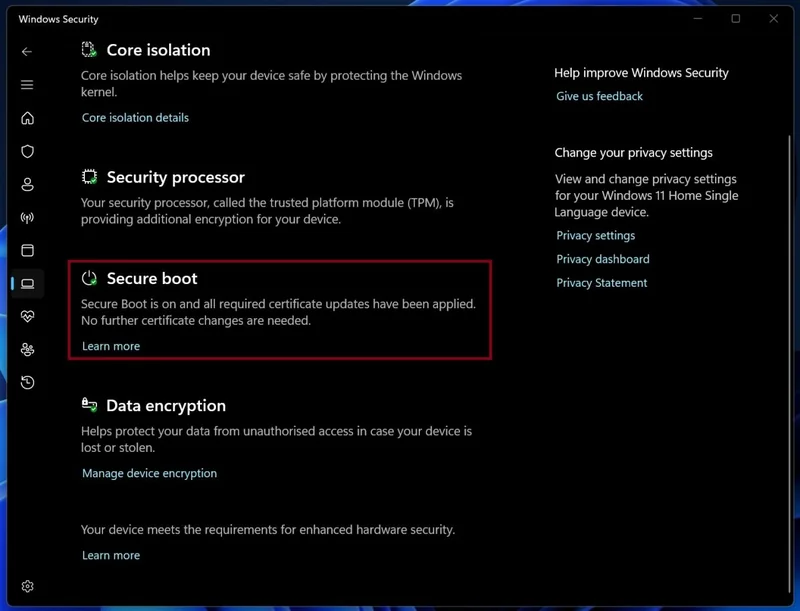
Come controllare se Secure Boot è attivo su Windows 11
Puoi effettuare un primo controllo in pochi secondi, senza installare programmi:
1. Premi Windows + R sulla tastiera.
2. Digita msinfo32 e premi Invio.
3. Nella finestra Informazioni di sistema individua la voce Stato avvio protetto.
4. Se compare Attivato, Secure Boot è abilitato.
Attenzione: questo controllo conferma che la funzione è attiva, non dimostra da solo che i certificati del 2023 siano già stati installati. Per verificare lo stato specifico dell’aggiornamento, consulta gli eventuali avvisi in Sicurezza di Windows e le informazioni fornite dal produttore del PC.
Cosa devi fare per ricevere i nuovi certificati?
Per la maggior parte dei computer con una versione supportata di Windows è sufficiente mantenere attivi gli aggiornamenti automatici. Apri Impostazioni > Windows Update, cerca gli aggiornamenti disponibili e installa quelli proposti. Riavvia il computer quando richiesto.
Se il tuo dispositivo non riesce a ricevere i nuovi certificati, potrebbe essere necessario aggiornare il firmware UEFI o BIOS utilizzando esclusivamente gli strumenti e i file ufficiali del produttore. Non scaricare firmware da siti sconosciuti e non modificare manualmente le chiavi Secure Boot senza conoscere esattamente la procedura.
Se utilizzi BitLocker, conserva preventivamente la chiave di ripristino prima di eseguire aggiornamenti del firmware. Se hai una configurazione dual boot con Linux o altri sistemi, verifica la compatibilità del bootloader e delle firme utilizzate.
E se il computer è troppo vecchio?
Alcuni dispositivi con firmware datato o limitazioni hardware potrebbero non supportare l’aggiornamento automatico dei certificati. In questi casi Microsoft invita a contattare il produttore per verificare la disponibilità di un firmware compatibile.
Se non esiste una soluzione, il computer potrà continuare a funzionare, ma non riceverà le nuove protezioni di avvio che richiedono i certificati aggiornati. Disattivare Secure Boot non è una soluzione consigliata: ridurrebbe ulteriormente le difese disponibili.
Su Windows 10 bisogna inoltre considerare la situazione del supporto del sistema operativo e l’eventuale adesione al programma Extended Security Updates. La disponibilità degli aggiornamenti non è necessariamente identica a quella dei PC Windows 11 supportati.
Un cambiamento silenzioso, ma fondamentale per la sicurezza
Il passaggio ai nuovi certificati Secure Boot potrebbe non cambiare nulla nell’aspetto di Windows, nelle prestazioni o nell’utilizzo quotidiano del computer. Eppure riguarda uno dei livelli di protezione più delicati dell’intero sistema.
La buona notizia è che Microsoft sta gestendo gran parte della transizione automaticamente. Quella meno rassicurante è che alcuni computer meno recenti potrebbero aver bisogno di un intervento del produttore.
Il consiglio è semplice: non farti spaventare dalla data del 19 ottobre, ma non ignorare gli aggiornamenti. Controlla che Secure Boot sia attivo, mantieni Windows aggiornato e verifica eventuali avvisi sul firmware. Il tuo PC continuerà ad accendersi anche senza i nuovi certificati, ma la sua protezione futura dipende anche da questa transizione.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Ti è piaciuta questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.