
Attenzione alla finta email “Validate your email”: la truffa che ruba account in pochi click
Una semplice email, un messaggio apparentemente innocuo, e il rischio di perdere tutto. È questa la nuova frontiera del phishing, sempre più sofisticato e difficile da riconoscere. L’oggetto è rassicurante — “Validate your email” — il mittente sembra credibile e la grafica ricorda in tutto e per tutto quella ufficiale. Poi arriva il messaggio: la tua password è scaduta.
È proprio qui che scatta la trappola. Il senso di urgenza spinge a reagire d’istinto, ma è esattamente ciò che i truffatori vogliono ottenere.
Come funziona la truffa
Il meccanismo è semplice quanto efficace. L’email invita a “validare” l’account o confermare la password tramite un pulsante ben visibile, spesso con diciture come “Keep Same Password”.
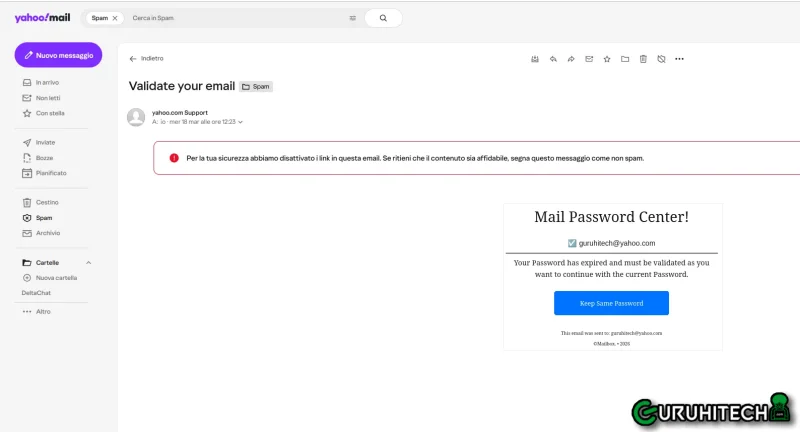
Quel link, però, non porta a un sito ufficiale. Si tratta invece di una pagina falsa, costruita per imitare perfettamente servizi noti come Yahoo o altri provider. Qui viene chiesto di inserire email, password e codici di sicurezza.
Nel momento in cui i dati vengono inseriti, finiscono direttamente nelle mani degli hacker.
Perché finisce nello spam (ed è un bene)
Se un’email del genere viene classificata come spam, non è un caso. I sistemi di sicurezza rilevano elementi sospetti come domini falsi o alterati, mittenti non verificati o contenuti tipici del phishing.
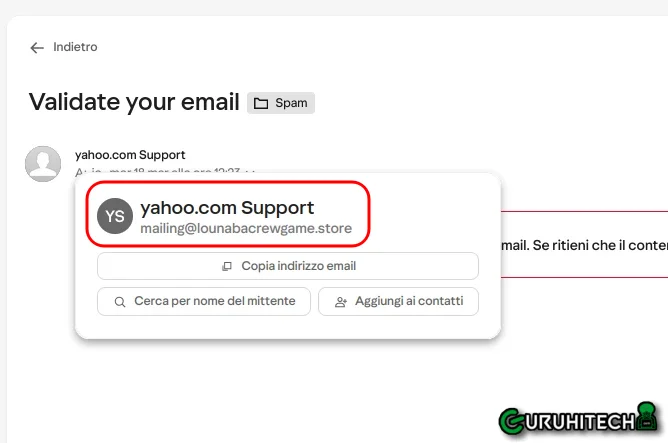
In pratica, è un primo livello di protezione automatica. Ma non basta: queste email sono sempre più credibili e riescono comunque a ingannare molti utenti.
Leggi anche:
I segnali per riconoscere subito la truffa
Anche senza competenze tecniche, è possibile individuare alcuni indizi chiave. Il primo è il mittente: spesso sembra ufficiale, ma nasconde indirizzi strani o leggermente modificati.
Un altro campanello d’allarme è il tono del messaggio, costruito per creare urgenza con frasi come “la tua password è scaduta” o “verifica subito”.
Infine, il pulsante: grande, evidente e progettato per farti cliccare senza riflettere. Ed è proprio quello da evitare.
I rischi reali: non solo l’email
Molti sottovalutano il pericolo, ma l’accesso alla casella email può aprire le porte a molto altro. Un malintenzionato può recuperare password di altri servizi, entrare nei social network, accedere a conti online o anche usare l’identità per nuove truffe.
In pochi minuti, un semplice errore può trasformarsi in un grave problema di sicurezza digitale.
Cosa fare subito per proteggersi
La regola principale è una sola: non cliccare mai sui link sospetti. Se hai dubbi, accedi sempre al servizio digitando manualmente il sito ufficiale.
Inoltre, è fondamentale:
- Segnalare l’email come spam
- Eliminarla immediatamente
- Cambiare password se hai cliccato
- Attivare l’autenticazione a due fattori
La regola d’oro da ricordare
C’è un principio che non cambia mai: nessun servizio ufficiale chiede di confermare o “validare” la password tramite email.
Se un messaggio crea urgenza, è proprio quello il momento in cui fermarsi e verificare. Perché oggi le truffe sono sempre più credibili, ma anche sempre più pericolose.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Ti è stato utile questo articolo? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.