
Basta una email per rubare il tuo account ChatGPT: attenzione al phishing sempre più sofisticato
Negli ultimi giorni sta emergendo un fenomeno sempre più preoccupante: email estremamente curate, credibili e perfettamente allineate allo stile delle comunicazioni ufficiali, progettate per ingannare anche gli utenti più attenti. Non si tratta dei classici messaggi pieni di errori o richieste sospette. Al contrario, tutto appare normale, rassicurante. Ed è proprio questa normalità il vero pericolo.
Diversi utenti hanno segnalato la ricezione di email apparentemente inviate dal team di ChatGPT, con l’obiettivo dichiarato di aggiornare le preferenze di comunicazione o scoprire nuove funzionalità. A un primo sguardo sembrano autentiche, ma basta analizzarle con maggiore attenzione per scoprire che qualcosa non torna. Il rischio, infatti, è molto più concreto di quanto si possa pensare.
Un messaggio innocuo che nasconde una trappola
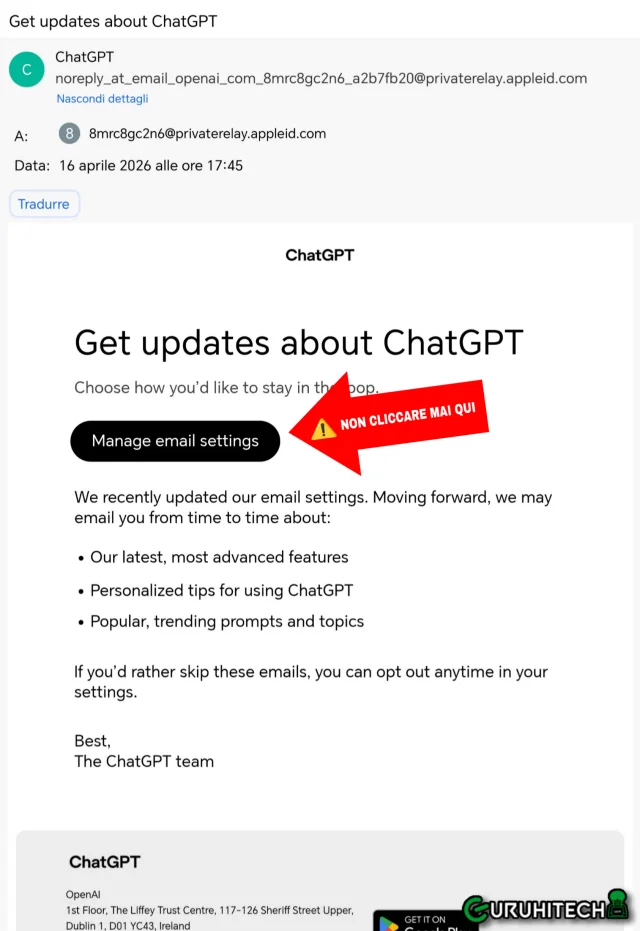
Il contenuto dell’email è volutamente semplice: un invito a gestire le impostazioni email, con la promessa di ricevere aggiornamenti su nuove funzionalità, suggerimenti personalizzati e contenuti di tendenza. Nessuna urgenza, nessun tono allarmistico.
Questa apparente tranquillità è la vera arma di queste campagne. Il phishing moderno non punta più a spaventare, ma a guidare l’utente in modo graduale verso un’azione precisa: cliccare su un link.
Il dettaglio che smaschera tutto: il mittente
Il primo elemento da controllare è sempre l’indirizzo email del mittente. In molti casi compare qualcosa di simile a noreply_at_email_openai[email protected].
Qui entra in gioco un dettaglio tecnico fondamentale. Il dominio @privaterelay.appleid.com è un sistema di anonimizzazione offerto da Apple, pensato per proteggere la privacy degli utenti. Tuttavia, questo dettaglio rivela subito un’anomalia importante: le comunicazioni ufficiali non arrivano da relay anonimi.
Questo significa che l’email non proviene realmente da OpenAI, anche se tenta di sembrare autentica.
Il link: il vero punto critico
Se il mittente è sospetto, il link rappresenta la vera trappola. Spesso contiene riferimenti a openai.com, ma si tratta in realtà di URL lunghi e complessi, tipici dei sistemi di tracciamento e reindirizzamento.
Questi collegamenti possono:
- reindirizzare verso siti falsi identici agli originali
- registrare i dati di accesso inseriti
- attivare meccanismi di phishing invisibili all’utente
In pratica, basta un clic per finire su una pagina clone e inserire le proprie credenziali senza accorgersi di nulla.
Nel mio caso ad esempio, il link che mi avrebbe permesso di accedere a ChatGPT, non era quello ufficiale ma quello tipico di una truffa.. un link lunghissimo che comincia per http://url3243.email.openai.com/ls/click?upn=u001…
Perché queste email sono così efficaci
La forza di queste truffe sta nella loro credibilità. Non richiedono subito password, non minacciano blocchi dell’account e non utilizzano toni aggressivi. Al contrario, si basano su elementi familiari e quotidiani.
Tra i fattori che le rendono efficaci troviamo:
- comunicazioni aziendali apparentemente standard
- aggiornamenti sulle funzionalità
- gestione delle preferenze utente
È un approccio sottile ma estremamente pericoloso, perché abbassa le difese dell’utente.
Leggi anche:
Cosa può succedere davvero
Un semplice clic può avere conseguenze serie. Inserendo i propri dati su una pagina falsa, si rischia di perdere il controllo del proprio account in pochi secondi.
Le possibili conseguenze includono:
- accesso non autorizzato all’account ChatGPT
- furto di dati personali e conversazioni
- utilizzo dell’account per attività fraudolente
- compromissione di altri servizi se si utilizza la stessa password
Spesso, quando ci si accorge del problema, è già troppo tardi.
Come difendersi in modo efficace
La difesa più efficace resta la prudenza. Non bisogna mai fidarsi ciecamente delle email, anche quando sembrano perfette.
Alcune buone pratiche fondamentali:
- accedere sempre direttamente al sito ufficiale senza cliccare sui link
- controllare attentamente il dominio del mittente
- evitare di inserire credenziali dopo aver aperto un link email
- attivare l’autenticazione a due fattori
Si tratta di accorgimenti semplici, ma fondamentali per ridurre drasticamente il rischio.
Una minaccia in crescita
Questo tipo di attacco non è isolato, ma fa parte di una strategia più ampia che sfrutta la crescente popolarità di strumenti digitali come ChatGPT. Più un servizio è diffuso, più diventa un bersaglio appetibile.
Queste email sono progettate per passare inosservate e colpire proprio quando l’utente abbassa la guardia.
Conclusione
Non servono attacchi sofisticati o malware complessi. A volte basta una semplice email costruita nel modo giusto e un clic nel momento sbagliato.
Quella che sembra una comunicazione innocua può trasformarsi rapidamente in una trappola. Per questo oggi più che mai vale una regola fondamentale: verificare sempre e cliccare solo quando si è certi.
Fonte: esperienza personale
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Ti è stato utile questo articolo? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.