
iOS 27 introduce Impersonation Risk Detection: la nuova difesa dell’iPhone contro le truffe
Con iOS 27, Apple introduce una nuova funzione di sicurezza pensata per contrastare una delle minacce più difficili da intercettare: le truffe basate sull’ingegneria sociale. Si chiama Impersonation Risk Detection e può riconoscere alcuni segnali associati a una truffa in corso, fornendo alle app compatibili un livello di rischio prima che l’utente completi operazioni particolarmente delicate.
A differenza dei tradizionali sistemi di protezione, la novità non cerca semplicemente malware o accessi non autorizzati. Il suo obiettivo è individuare situazioni nelle quali è il proprietario dell’iPhone a compiere volontariamente un’azione pericolosa, magari perché manipolato da qualcuno che si presenta come una banca, un ente pubblico, un’azienda tecnologica oppure una persona conosciuta. La funzione è disponibile anche su iPadOS 27.
Come iOS 27 prova a riconoscere una truffa in corso
Le truffe di ingegneria sociale sfruttano soprattutto la pressione psicologica. Il malintenzionato può fingersi un dipendente di una banca, di Apple o di un’altra organizzazione affidabile, creare una falsa emergenza e convincere la vittima a effettuare un pagamento, modificare una password o intervenire sulle impostazioni di sicurezza.
È proprio in questo scenario che entra in gioco Impersonation Risk Detection. Quando un’app compatibile lo richiede, iOS può analizzare informazioni relative al dispositivo e all’Apple Account alla ricerca di elementi compatibili con una truffa attiva. Secondo Apple, tra i dati analizzati rientrano schemi di interazione, tempistiche, contesto e alcuni dati di base provenienti dai sensori. L’elaborazione avviene direttamente sul dispositivo.
Il controllo può essere richiesto dall’app quando l’utente sta eseguendo un’operazione particolarmente sensibile, come effettuare un pagamento oppure modificare informazioni di sicurezza importanti, tra cui la password dell’account.
Una volta completata l’analisi, il sistema restituisce all’app esclusivamente un livello di rischio. Non è Apple a stabilire cosa debba accadere successivamente: sarà lo sviluppatore dell’app a decidere come reagire, per esempio mostrando un avviso, introducendo un ritardo prima di completare l’operazione oppure richiedendo un’ulteriore verifica dell’identità.
I tre livelli di rischio previsti da Apple
Impersonation Risk Detection può classificare la situazione utilizzando tre livelli. Il primo è Unknown, assegnato quando non vengono rilevate prove di attività sospette. Apple precisa però un dettaglio importante: questo risultato non certifica che l’operazione sia sicura.
Il livello Medium indica invece che sono stati individuati alcuni segnali sospetti, mentre High viene utilizzato quando il sistema rileva elementi significativi riconducibili a un’attività potenzialmente fraudolenta.
Questa distinzione permette alle singole applicazioni di adottare misure proporzionate al rischio. Un servizio finanziario, per esempio, potrebbe decidere di applicare controlli aggiuntivi in presenza di una valutazione elevata.
Leggi anche:
Come attivare Impersonation Risk Detection su iPhone
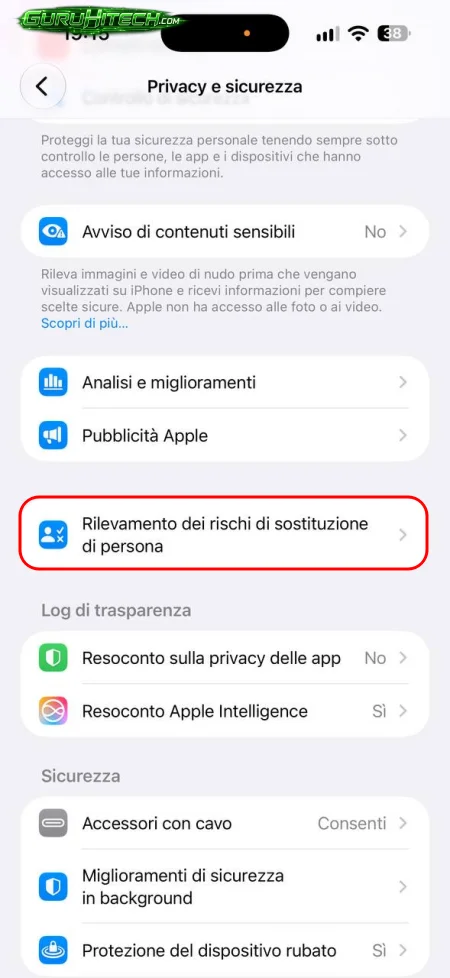
La funzione deve essere attivata dalle impostazioni. Su un dispositivo aggiornato a iOS 27 bisogna aprire Impostazioni > Privacy e sicurezza > Rilevamento dei rischi di sostituzione di persona e abilitare l’opzione Condividi con le aziende di sviluppo. In alcuni casi potrebbe essere necessario effettuare l’accesso all’App Store con il proprio Apple Account.
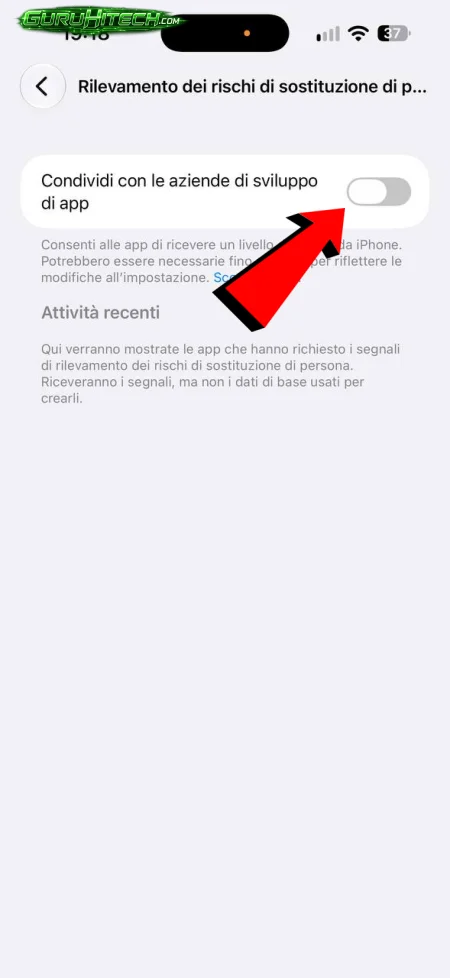
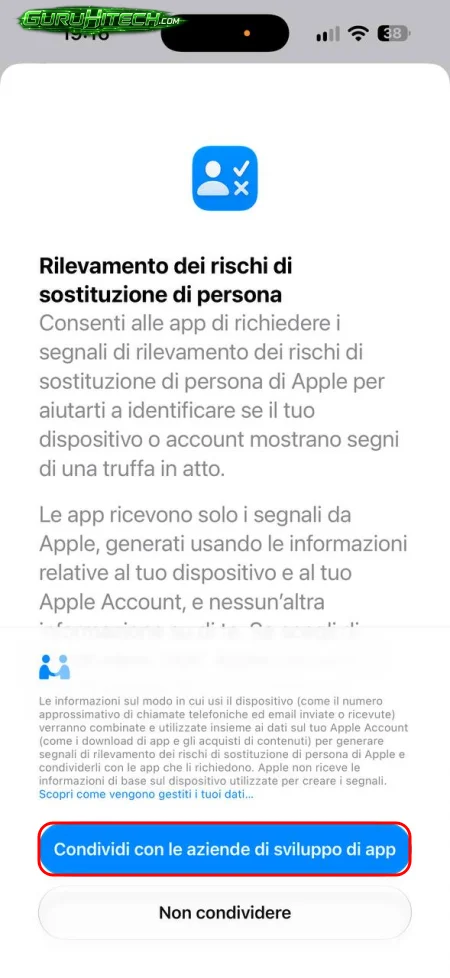
Nella stessa schermata è disponibile una sezione dedicata all’attività recente, dalla quale è possibile controllare quali applicazioni hanno richiesto una valutazione del rischio e quale azione ha determinato la richiesta. L’accesso può inoltre essere disabilitato separatamente per ciascuna app.
C’è però una protezione aggiuntiva contro eventuali manipolazioni: la modifica delle impostazioni può richiedere fino a 24 ore per diventare effettiva. L’obiettivo è impedire che un truffatore riesca a convincere la vittima a disattivare immediatamente il sistema durante una frode in corso. Apple avverte esplicitamente che, se qualcuno chiede di spegnere questa protezione, potrebbe trattarsi proprio di un tentativo di truffa.
Privacy: cosa viene analizzato e cosa ricevono le app
Un aspetto centrale riguarda inevitabilmente la privacy. Apple dichiara che le informazioni utilizzate per determinare il livello di rischio vengono elaborate on-device e non vengono inviate all’azienda. Inoltre, il sistema non analizza il contenuto di Foto, Messaggi o Mail per effettuare questa valutazione.
Quando un’applicazione richiede il controllo, Apple viene a conoscenza del tipo di azione che l’utente sta tentando di eseguire all’interno dell’app. Quest’ultima, invece, riceve il risultato della valutazione, ma non i dati sottostanti utilizzati dal sistema per generarlo.
In altre parole, uno sviluppatore può sapere che iOS ha rilevato un rischio Unknown, Medium o High, ma non riceve automaticamente tutte le informazioni relative al dispositivo o all’Apple Account che hanno portato a quella classificazione.
Il limite principale dipende dalle app compatibili
La nuova protezione non rappresenta uno scudo universale contro qualsiasi tentativo di frode. Apple specifica infatti che Impersonation Risk Detection funziona soltanto nelle app di terze parti che hanno implementato il supporto alla tecnologia.
La sua efficacia pratica dipenderà quindi anche dalla diffusione del sistema tra sviluppatori, servizi finanziari e altre applicazioni nelle quali vengono effettuate operazioni sensibili.
Resta inoltre fondamentale il comportamento dell’utente. Il livello Unknown non equivale a una certificazione di sicurezza e nessun sistema automatico può garantire di individuare ogni forma di manipolazione. Impersonation Risk Detection aggiunge piuttosto un ulteriore livello di protezione proprio nei casi in cui password, autenticazione a due fattori e altri strumenti tradizionali possono non essere sufficienti, perché è la vittima stessa, sotto pressione, a effettuare l’operazione richiesta dal truffatore.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Ti è stato utile questo articolo? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.