
Mini-app di Telegram, cosa può succedere ai dati quando si acquista anche un semplice prodotto
Ordinare del cibo, acquistare un corso o prenotare un servizio senza uscire da Telegram è una delle comodità offerte dalle mini-app integrate nel messenger. Dietro questa esperienza apparentemente semplice, però, esistono meccanismi di condivisione dei dati che meritano attenzione, soprattutto quando l’applicazione utilizzata appartiene a soggetti poco conosciuti.
A sollevare la questione è Igor Bederov, esperto russo di sicurezza informatica, che in dichiarazioni riportate da Gazeta.Ru ha descritto una sorta di “zona grigia”: non necessariamente un attacco informatico in senso stretto, ma una situazione nella quale determinate informazioni tecniche e quelle associate all’account possono essere raccolte e correlate da servizi esterni.
Cosa sono le mini-app e quali informazioni possono ricevere
Le mini-app di Telegram sono applicazioni Web che vengono eseguite all’interno del messenger e permettono di offrire servizi interattivi senza obbligare l’utente a installare un’applicazione separata.
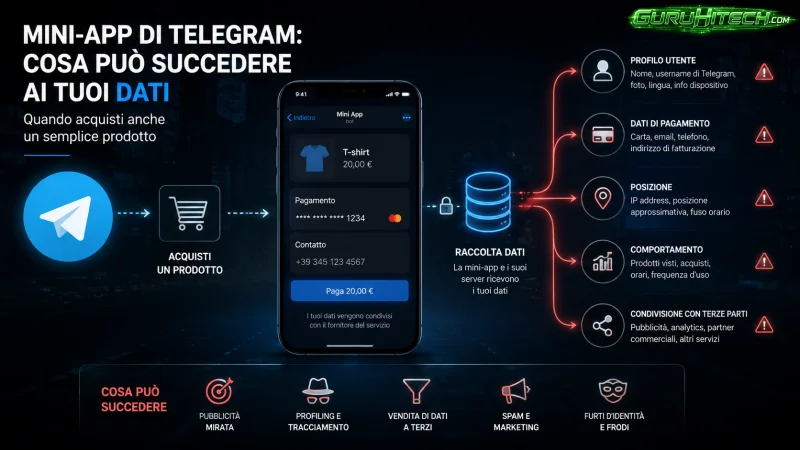
Quando una mini-app viene aperta, entra in gioco un componente Web integrato. Come accade normalmente durante una connessione a un servizio online, il server può ricevere informazioni tecniche necessarie alla comunicazione, a partire dall’indirizzo IP.
Secondo Bederov, il servizio può inoltre raccogliere altri parametri accessibili nell’ambiente Web, che possono contribuire alla creazione di un fingerprint del dispositivo. Tra questi possono rientrare caratteristiche del dispositivo e del browser, dimensioni dello schermo, lingua e altre impostazioni.
Separatamente, l’integrazione con Telegram può fornire alla mini-app alcune informazioni relative all’utente. La piattaforma prevede infatti dati di inizializzazione attraverso i quali una Web App può ricevere elementi come ID numerico dell’utente, nome, username e, quando previsto dall’interfaccia, altre proprietà dell’account.
Non tutte queste informazioni vengono necessariamente raccolte da ogni mini-app e la loro disponibilità dipende dalle API, dall’ambiente e dai permessi coinvolti. Il rischio aumenta soprattutto quando un servizio esterno decide di conservarle e combinarle.
Leggi anche:
Il vero problema è collegare account e dispositivo
Secondo l’esperto, l’aspetto più delicato non riguarda quindi un singolo dato, ma la possibilità di mettere insieme informazioni provenienti da fonti differenti.
Da una parte può esserci l’identificativo dell’account Telegram; dall’altra informazioni tecniche associate alla connessione e al dispositivo. Un server esterno potrebbe correlare questi elementi e costruire un profilo molto più preciso rispetto a quello ottenibile analizzando separatamente i singoli dati.
È un principio già conosciuto nel settore del device fingerprinting: numerosi parametri apparentemente poco significativi possono diventare più identificativi quando vengono combinati.
Per questo l’esempio di un acquisto banale, come ordinare un prodotto attraverso una mini-app, evidenzia un problema più ampio. L’interfaccia rimane quella familiare di Telegram, ma il servizio con cui l’utente sta interagendo può essere gestito da un soggetto esterno con proprie infrastrutture e politiche di trattamento dei dati.
Ciò non significa che utilizzare una mini-app comporti automaticamente la perdita dell’anonimato o la compromissione dello smartphone. È importante distinguere le possibilità tecniche descritte dall’esperto da un attacco effettivamente dimostrato.
Dal tracciamento agli attacchi più pericolosi
Bederov richiama inoltre l’attenzione su scenari più aggressivi. Una mini-app malevola potrebbe essere progettata non soltanto per raccogliere informazioni, ma anche per indirizzare l’utente verso ulteriori fasi di un attacco.
Uno scenario potrebbe sfruttare tecniche di ingegneria sociale, inducendo la vittima ad aprire collegamenti, fornire credenziali, installare software o concedere autorizzazioni pericolose. Un attacco più sofisticato potrebbe invece tentare di sfruttare eventuali vulnerabilità presenti nei componenti Web utilizzati dal dispositivo.
Tra le minacce citate dall’esperto figurano infostealer e trojan di accesso remoto (RAT). In questo caso, tuttavia, è fondamentale sottolineare che la semplice apertura di una normale mini-app non equivale automaticamente all’installazione di un malware: per arrivare alla compromissione servirebbero ulteriori passaggi, vulnerabilità sfruttabili oppure azioni compiute dall’utente.
Se un RAT riuscisse realmente a infettare un dispositivo e ottenesse autorizzazioni sufficienti, le conseguenze potrebbero essere molto più serie, fino all’accesso a file, comunicazioni e, in determinate circostanze, componenti come microfono e fotocamera.
Una mini-app va considerata come un servizio esterno
La precauzione principale consiste quindi nel non considerare automaticamente affidabile un servizio soltanto perché viene visualizzato all’interno di Telegram. L’interfaccia del messenger può creare una sensazione di continuità, mentre dietro la mini-app può esserci un’infrastruttura gestita da terzi.
Prima di inserire informazioni personali, effettuare pagamenti o accettare richieste insolite, è opportuno verificare chi gestisce il servizio. Ancora più sospetta dovrebbe essere qualsiasi mini-app che chieda di scaricare file o applicazioni esterne, inserire password, codici di autenticazione o concedere autorizzazioni non coerenti con il servizio offerto.
Le mini-app rimangono uno strumento utile e non sono di per sé sinonimo di malware. Il punto centrale è un altro: aprire un’applicazione all’interno di un messenger non significa necessariamente restare all’interno dello stesso perimetro di fiducia. Quando entrano in gioco servizi Web esterni, anche un’operazione quotidiana può generare una quantità di dati maggiore di quella che l’utente immagina.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.