
Falsi agenti IA diffondono malware per rubare criptovalute e password
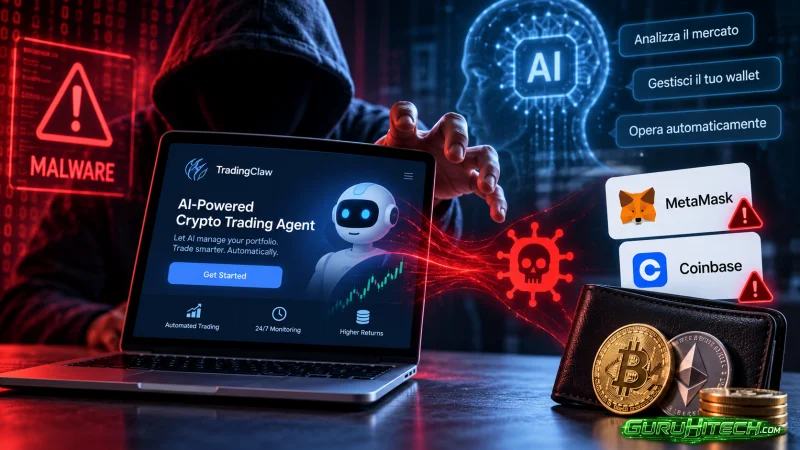
I criminali informatici stanno sfruttando la crescente popolarità degli agenti di intelligenza artificiale per convincere gli utenti a installare software dannoso. Una delle campagne individuate da HP prometteva un assistente IA capace di gestire automaticamente investimenti e portafogli di criptovalute, ma nascondeva in realtà un malware progettato per sottrarre credenziali e fondi.
Le minacce sono state osservate tra aprile e giugno e descritte nel Threat Insights Report di HP, elaborato analizzando le attività rilevate sui dispositivi protetti da HP Wolf Security. Oltre ai falsi agenti IA, i ricercatori hanno individuato nuove catene d’infezione e campagne di phishing basate sui codici QR.
TradingClaw si presenta come agente IA ma installa Needle Stealer
Una delle campagne più interessanti sfrutta proprio l’interesse verso l’IA agentica, cioè sistemi progettati per svolgere autonomamente determinate attività per conto dell’utente.
I criminali proponevano TradingClaw come uno strumento basato sull’intelligenza artificiale capace di monitorare portafogli di criptovalute ed effettuare operazioni automaticamente. Dietro l’apparente assistente finanziario si nascondeva però Needle Stealer, un malware destinato al furto di informazioni.
Una volta installato sul computer, Needle Stealer controlla i browser alla ricerca delle estensioni utilizzate per gestire le criptovalute, comprese quelle associate a servizi come Coinbase e MetaMask.
Quando individua un’estensione compatibile, il malware può sostituirla con una copia dall’aspetto simile. La vittima, convinta di interagire con il proprio wallet, inserisce quindi le credenziali di accesso nell’interfaccia contraffatta, consegnandole agli aggressori.
Le conseguenze possono essere particolarmente gravi perché l’accesso alle informazioni di autenticazione di un portafoglio può consentire ai criminali di arrivare agli asset digitali della vittima.
Patrick Schläpfer, principal threat researcher di HP Security Lab, sottolinea come gli aggressori stiano approfittando dell’adozione degli strumenti di IA agentica per creare nuove esche e convincere gli utenti a scaricare programmi apparentemente legittimi.
Phantom Gate e Phantom Stealer creano nuove catene d’infezione
HP ha analizzato anche una seconda campagna nella quale vengono combinati Phantom Gate e Phantom Stealer.
Il primo funziona come loader, cioè come strumento utilizzato per distribuire ulteriori componenti malevoli sul dispositivo compromesso. Phantom Stealer è invece orientato alla sottrazione di informazioni, tra cui credenziali e dati finanziari.
Una particolarità riguarda il modo in cui questi strumenti possono essere presentati e distribuiti. Phantom Stealer viene pubblicizzato come software destinato ai test di penetrazione, mentre Phantom Gate può essere sfruttato per costruire e ampliare campagne d’infezione.
Il problema evidenziato dai ricercatori riguarda quindi la possibilità di combinare strumenti differenti all’interno di catene di attacco più articolate, rendendo più complessa l’individuazione della minaccia prima che raggiunga i dati dell’utente.
Leggi anche:
Il phishing passa dai PDF ai codici QR sullo smartphone
Una terza tecnica analizzata da HP sfrutta invece i QR code. In questo caso la vittima riceve un documento PDF il cui contenuto appare volutamente sfocato o nascosto per presunte ragioni di sicurezza.
Per visualizzare le informazioni viene richiesto di scansionare un codice QR attraverso lo smartphone. Il collegamento porta però a una pagina di phishing progettata per raccogliere le credenziali.
Il passaggio dal computer al telefono non è casuale. Secondo l’analisi, alcuni indirizzi utilizzati nella campagna sarebbero stati bloccati se aperti da un PC, mentre potevano risultare accessibili attraverso dispositivi mobili.
La tecnica cerca quindi di spostare deliberatamente la vittima da un ambiente maggiormente protetto a un altro nel quale determinati controlli potrebbero essere differenti.
Il 40% del malware analizzato arriva attraverso file eseguibili
I dati raccolti attraverso HP Wolf Security mostrano anche quali formati vengono utilizzati più frequentemente per distribuire malware.
I file eseguibili rappresentano il 40% dei casi osservati, seguiti dagli archivi compressi con il 38%. I documenti PDF raggiungono invece il 7,5%.
HP riferisce inoltre che almeno il 10% delle minacce trasmesse via email e identificate attraverso HP Sure Click era riuscito a superare uno o più scanner presenti nei gateway di posta elettronica.
Wolf Security analizza i file sospetti isolandoli in ambienti protetti, permettendo di osservare il comportamento del software senza consentirgli di interagire liberamente con il resto del sistema. Secondo HP, gli utenti del servizio hanno aperto complessivamente 60 miliardi di allegati, pagine web e file scaricati all’interno di questo sistema senza che tali contenuti causassero una compromissione del dispositivo host.
L’intelligenza artificiale diventa anche un’esca per il malware
Le campagne individuate mostrano un’evoluzione importante nel rapporto tra IA e criminalità informatica. Non è necessario che gli aggressori utilizzino direttamente sofisticati modelli di intelligenza artificiale per rendere un attacco efficace: in alcuni casi è sufficiente sfruttare la fiducia e la curiosità generate dalla tecnologia.
La promessa di un agente capace di gestire autonomamente investimenti e criptovalute può diventare così uno strumento di social engineering, inducendo la vittima a installare volontariamente ciò che crede essere un’applicazione innovativa.
Per ridurre il rischio, diventa particolarmente importante verificare la provenienza dei programmi prima dell’installazione, evitare software finanziari distribuiti attraverso fonti sconosciute e controllare con attenzione estensioni e richieste di autenticazione dei wallet.
James Wright, responsabile globale della sicurezza dei sistemi personali di HP, sottolinea inoltre la necessità per le organizzazioni di adottare strategie Zero Trust, isolando clic, download e contenuti non attendibili anziché presumere che siano sicuri.
Con la crescente diffusione degli agenti IA, la stessa etichetta “AI-powered” può quindi diventare parte dell’inganno. Dietro un presunto assistente intelligente potrebbe nascondersi un programma progettato con un obiettivo completamente diverso: impossessarsi delle informazioni più preziose dell’utente.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.