
L’IA Claude scopre vulnerabilità critiche nel browser Firefox in pochi minuti
Un esperimento condotto da Anthropic ha mostrato quanto l’intelligenza artificiale possa diventare potente nel campo della sicurezza informatica. Durante i test, la rete neurale Claude Opus 4.6 è stata utilizzata per analizzare il codice del browser Mozilla Firefox con l’obiettivo di individuare eventuali vulnerabilità.
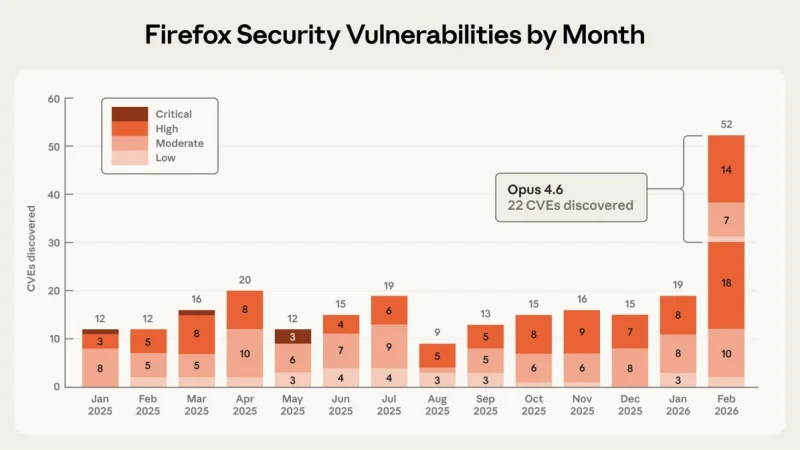
I risultati sono stati sorprendenti: l’IA è riuscita a individuare il primo problema nel codice in appena 20 minuti. Nel corso di due settimane di analisi automatizzata, il sistema ha segnalato 22 vulnerabilità, di cui 14 considerate critiche dal punto di vista della sicurezza.
Il test dimostra come gli strumenti basati sull’analisi automatica del codice possano accelerare enormemente il lavoro di ricerca delle falle di sicurezza, un’attività che normalmente richiede molto tempo e competenze altamente specializzate.
Un confronto sorprendente con le scoperte annuali
Per capire l’impatto dei risultati basta confrontarli con i dati ufficiali di Mozilla. Nel corso dell’intero 2025, gli sviluppatori e i ricercatori di sicurezza hanno individuato complessivamente 73 vulnerabilità nel browser Firefox.
Il fatto che Claude Opus 4.6 sia riuscita a trovarne 22 in sole due settimane evidenzia il potenziale dell’intelligenza artificiale come strumento di supporto per l’analisi della sicurezza del software. Anche se l’IA non sostituisce gli esperti umani, può accelerare enormemente la fase di individuazione dei problemi.
Gran parte delle vulnerabilità individuate durante l’esperimento sono già state corrette. Secondo quanto riportato, molti dei problemi sono stati risolti nella versione di febbraio di Firefox 148, mentre le patch per alcune falle meno critiche verranno distribuite nei prossimi aggiornamenti.
Leggi anche:
Perché è stato scelto proprio Firefox
I ricercatori di Anthropic hanno spiegato di aver scelto Firefox come ambiente di test per un motivo preciso: il browser utilizza codice sorgente open source ed è da anni sottoposto a controlli approfonditi da parte della comunità di sviluppatori e specialisti di sicurezza.
Questo rende il progetto ideale per verificare quanto un sistema di intelligenza artificiale avanzata sia capace di individuare problemi anche all’interno di software già ampiamente analizzati e ritenuti relativamente sicuri.
I tentativi di creare exploit
Durante l’esperimento i ricercatori hanno anche provato a utilizzare Claude Opus 4.6 per generare automaticamente degli exploit, cioè codice in grado di sfruttare le vulnerabilità scoperte.
I risultati, in questo caso, sono stati molto più limitati. L’intelligenza artificiale è riuscita a produrre soltanto due exploit funzionanti, che però operavano esclusivamente in una versione di test dell’applicazione.
Inoltre, tali exploit risultavano già bloccati dai meccanismi di sicurezza presenti nelle build più recenti del browser. Questo dimostra che, almeno per ora, i sistemi di protezione moderni continuano a rappresentare una barriera efficace anche contro strumenti automatizzati basati sull’intelligenza artificiale.
L’esperimento suggerisce comunque che l’IA potrebbe diventare uno strumento sempre più importante nella cybersecurity, sia per individuare rapidamente le vulnerabilità sia per migliorare la sicurezza del software prima che i criminali informatici possano sfruttarle.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.