
Mantax Otax, il nuovo malware Android che ruba dati e cifra i file dello smartphone
Una nuova minaccia prende di mira gli utenti Android combinando in un unico malware capacità normalmente distribuite tra diversi strumenti criminali. Si chiama Mantax Otax ed è in grado di comportarsi contemporaneamente come spyware, trojan di accesso remoto, backdoor e ransomware, arrivando a sottrarre informazioni personali, controllare lo smartphone e cifrare i file della vittima.
Il malware è stato individuato dai ricercatori di Zimperium zLabs, che hanno pubblicato l’analisi il 9 settembre 2026. La campagna è stata collegata a operatori indonesiani e, secondo i ricercatori, sfrutta soprattutto l’installazione manuale di file APK distribuiti al di fuori del Google Play Store.
Mantax Otax arriva attraverso APK installati manualmente
I campioni analizzati da Zimperium risultano ospitati su servizi di condivisione file esterni. Questo suggerisce una strategia basata sul sideloading, cioè sull’installazione manuale di applicazioni scaricate da fonti diverse dagli store ufficiali.
Gli aggressori possono spingere le vittime a installare gli APK tramite link condivisi, servizi di messaggistica, campagne di social engineering o messaggi di phishing. Non risultano indicazioni, nell’analisi di Zimperium, di una distribuzione attraverso il Google Play Store.
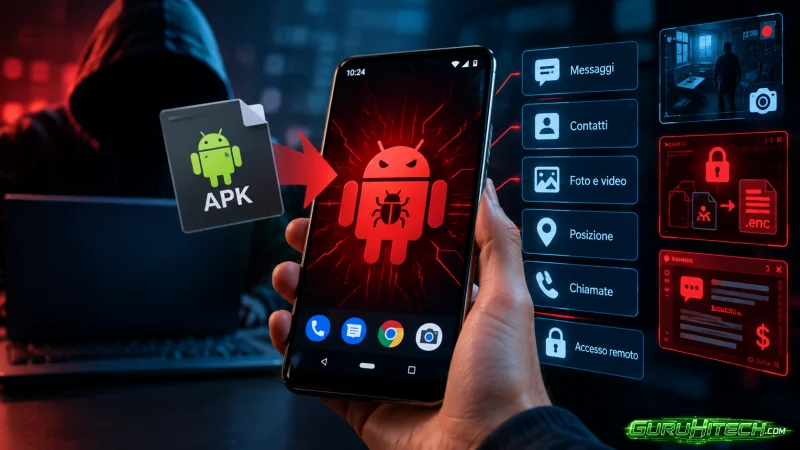
Dopo l’installazione, Mantax Otax tenta di ottenere privilegi particolarmente invasivi. Inizia richiedendo i permessi di amministratore del dispositivo, per poi cercare l’accesso a SMS, contatti, immagini e altri contenuti. Uno dei passaggi più delicati riguarda inoltre l’autorizzazione ai servizi di Accessibilità di Android, che può offrire al malware un controllo molto più esteso sul telefono compromesso.
Può rubare messaggi, PIN, posizione e dati personali
Le capacità di sorveglianza di Mantax Otax sono particolarmente ampie. Il malware può raccogliere informazioni sull’hardware e sul sistema operativo, dati relativi alla posizione, elenco delle applicazioni installate e cronologia di navigazione.
Può inoltre intercettare notifiche, contatti, registro chiamate e SMS, compresi potenzialmente i codici monouso utilizzati per l’autenticazione. I ricercatori hanno rilevato anche funzioni dedicate alla raccolta di informazioni relative agli account Google e ai file presenti sul dispositivo.
La minaccia prende di mira anche le applicazioni di messaggistica. Secondo Zimperium, può estrarre informazioni dell’account e messaggi di WhatsApp, oltre a dati e conversazioni di Telegram sfruttando i servizi di Accessibilità. Sono state osservate anche tecniche finalizzate al furto delle credenziali utilizzate per proteggere l’accesso al dispositivo.
Mantax Otax dispone inoltre di vere e proprie funzioni di sorveglianza remota. Può realizzare screenshot, registrare lo schermo e trasmetterne il contenuto quasi in tempo reale. Il malware è anche in grado di scattare fotografie senza autorizzazione, trasformando di fatto lo smartphone infetto in uno strumento di monitoraggio controllato dall’attaccante.
Leggi anche:
Il ransomware è molto più pericoloso sui vecchi Android
Alla componente spyware si aggiunge quella ransomware. Mantax Otax può ricevere dal proprio server di comando e controllo una chiave associata al dispositivo infetto e utilizzare l’algoritmo AES per cifrare numerose categorie di file.
Dopo la cifratura, gli originali vengono eliminati e sostituiti dalle versioni protette, alle quali viene aggiunta l’estensione “.enc”. Il malware può inoltre modificare alcune immagini presenti sul telefono per mostrare alla vittima un messaggio relativo alla cifratura dei propri dati.
La gravità dell’attacco cambia però sensibilmente in base alla versione di Android utilizzata. Sui dispositivi con Android 9 o versioni precedenti, il ransomware può esplorare in modo molto più ampio la memoria condivisa e raggiungere una parte consistente dei file dell’utente.
Con Android 10 e versioni successive, invece, le limitazioni introdotte da Scoped Storage riducono significativamente la quantità di dati ai quali un’applicazione può accedere liberamente, limitando di conseguenza anche l’efficacia della componente ransomware.
Questo non significa che i telefoni moderni siano automaticamente immuni: le funzioni di spionaggio e controllo restano comunque una minaccia importante quando l’utente concede al software autorizzazioni particolarmente sensibili.
Una seconda versione rende Mantax Otax ancora più aggressivo
I ricercatori hanno individuato due versioni del malware. La più recente modifica il sistema utilizzato per comunicare con l’infrastruttura degli aggressori, introducendo anche connessioni tramite WebSocket e nuovi comandi remoti.
Tra le capacità più preoccupanti compare la possibilità di bloccare lo schermo dello smartphone, impedire l’apertura di determinate applicazioni e persino creare un livello trasparente capace di intercettare i tocchi dell’utente. In questo modo la vittima può trovarsi davanti a uno schermo apparentemente funzionante senza riuscire a interagire normalmente con il telefono.
Il malware utilizza inoltre una struttura di comando e controllo progettata per essere resiliente. Secondo Zimperium, il dominio del server attivo può essere recuperato dinamicamente attraverso GitHub, consentendo agli operatori di cambiare rapidamente infrastruttura qualora un indirizzo venga bloccato.
Mantax Otax rappresenta quindi un esempio particolarmente completo di malware Android ibrido, nel quale furto di dati, sorveglianza remota, controllo del dispositivo e ransomware vengono riuniti nella stessa applicazione. Il principale vettore d’attacco rimane però un comportamento evitabile: installare APK provenienti da fonti non affidabili e concedere loro permessi amministrativi o di Accessibilità senza verificarne attentamente la provenienza.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.