
Meta Muse su Mac, scoperta una falla che potrebbe trasformare l’assistente IA in un ponte per il malware
L’arrivo degli agenti di intelligenza artificiale sui computer apre nuove possibilità, ma introduce anche superfici di attacco inedite. A pochi giorni dal debutto di Meta Muse su macOS, il ricercatore di sicurezza Patrick Wardle ha individuato una vulnerabilità che, secondo i suoi test, potrebbe consentire a un malware già presente sul Mac di sfruttare i privilegi concessi all’assistente IA.
Il punto è particolarmente delicato perché Muse può interagire con dati e servizi ai quali l’utente ha autorizzato l’accesso. Un software malevolo con permessi limitati potrebbe quindi tentare di utilizzare l’assistente come intermediario per raggiungere risorse normalmente fuori dalla sua portata.
La vulnerabilità passa dal sistema di dettatura di Muse
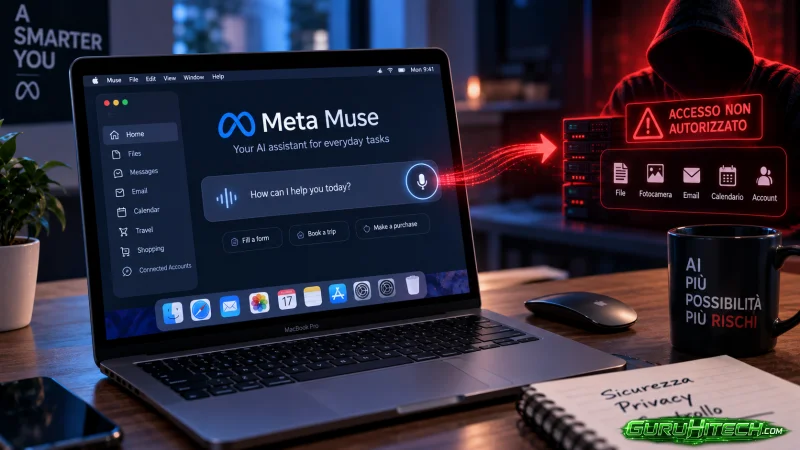
Muse è progettato per svolgere attività operative per conto dell’utente. Tra gli esempi indicati da Meta figurano la compilazione di moduli, la prenotazione di viaggi e gli acquisti online.
Su Mac l’assistente può inoltre lavorare, in base alle autorizzazioni concesse, con file, messaggi, email, calendari e account collegati. Proprio questa capacità di interagire con diversi servizi rende particolarmente importante la separazione tra i privilegi dell’assistente e quelli degli altri programmi presenti sul computer.
Wardle avrebbe individuato il problema analizzando la funzione di dettatura vocale dell’applicazione.
Secondo la sua ricerca, un programma già in esecuzione sul Mac sarebbe in grado di modificare la destinazione alla quale Muse invia le richieste dettate. Il traffico potrebbe così essere reindirizzato verso un server controllato dall’attaccante.
Quando l’utente utilizza successivamente la dettatura per parlare con Muse, il server malevolo potrebbe ricevere non soltanto la richiesta, ma anche il token utilizzato per autenticare l’account Muse.
Il rischio è sfruttare i privilegi già concessi all’IA
Il problema non si limiterebbe all’intercettazione delle comunicazioni. Secondo Wardle, un attaccante potrebbe modificare la richiesta aggiungendo istruzioni destinate all’assistente.
Muse potrebbe quindi eseguire queste operazioni utilizzando le autorizzazioni che l’utente gli aveva già concesso.
È questo il passaggio che rende interessante la vulnerabilità dal punto di vista della sicurezza: il malware non avrebbe necessariamente bisogno di possedere direttamente tutti i permessi necessari. Potrebbe cercare di sfruttare un’applicazione più privilegiata per eseguire determinate operazioni.
Leggi anche:
Nei test dimostrativi descritti dal ricercatore ad Ars Technica, Muse sarebbe stato utilizzato per scrivere file e scattare fotografie.
La portata effettiva di un eventuale attacco dipenderebbe comunque dalla configurazione del singolo utente. Più servizi, account e funzionalità sono accessibili all’assistente, maggiore potrebbe essere il numero di risorse potenzialmente raggiungibili attraverso una compromissione.
Il malware deve però essere già presente sul Mac
La scoperta non significa che un aggressore remoto possa prendere automaticamente il controllo di Muse semplicemente conoscendo la vulnerabilità.
Per sfruttare il problema descritto da Wardle, l’attaccante dovrebbe innanzitutto riuscire a eseguire codice sul Mac della vittima. La falla diventerebbe quindi un possibile strumento successivo alla compromissione iniziale, consentendo a software con privilegi limitati di tentare di estendere le proprie capacità attraverso l’assistente IA.
Al momento, inoltre, non risultano segnalazioni di attacchi reali contro gli utenti Muse basati su questa tecnica. I risultati descritti derivano da dimostrazioni realizzate dal ricercatore per mostrare cosa sarebbe tecnicamente possibile fare.
Secondo quanto riportato dalla fonte, Meta non aveva risposto alle richieste di chiarimento di Ars Technica sulla scoperta. In assenza di una valutazione tecnica dell’azienda, resta quindi da verificare come il problema verrà classificato e quali modifiche potranno essere introdotte nell’applicazione.
Gli agenti IA introducono una nuova sfida per la sicurezza
Il caso mette in evidenza un problema più ampio che potrebbe diventare sempre più importante con la diffusione degli assistenti IA capaci di agire direttamente sul computer.
Un chatbot tradizionale si limita principalmente a elaborare informazioni e generare risposte. Un agente con accesso a file, fotocamera, messaggi, calendario e servizi online può invece compiere azioni concrete per conto dell’utente.
Questo rende fondamentale proteggere non soltanto il modello di intelligenza artificiale, ma anche token di autenticazione, canali di comunicazione, autorizzazioni e meccanismi attraverso i quali altre applicazioni possono interagire con l’agente.
La scoperta di Wardle non dimostra che Muse sia stato utilizzato in attacchi reali, ma evidenzia un possibile scenario di privilege escalation indiretta: un malware già presente sul dispositivo potrebbe tentare di sfruttare le capacità dell’assistente per andare oltre i propri permessi.
Con l’arrivo di agenti sempre più integrati nei sistemi operativi, la sicurezza delle autorizzazioni concesse all’IA diventa quindi importante quanto quella delle applicazioni tradizionali.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.