
Attenzione al “video del vicino”: la nuova truffa che prende di mira gli smartphone Android
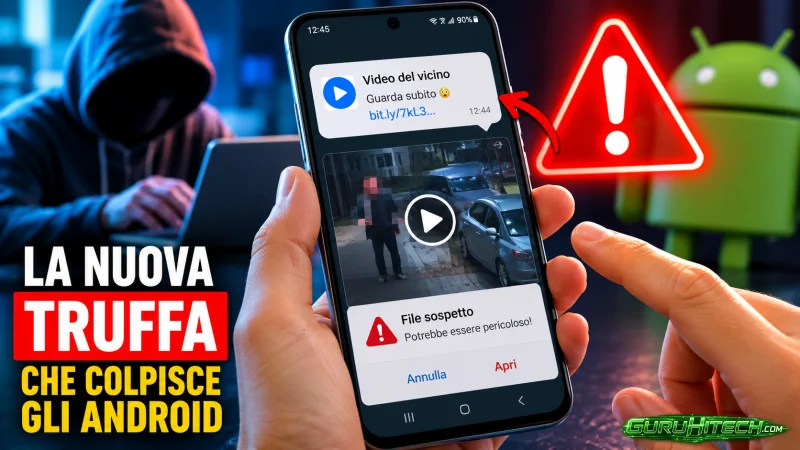
Un messaggio apparentemente innocuo nella chat del condominio può trasformarsi in un tentativo di furto di password e credenziali bancarie. Una nuova tecnica di truffa segnalata in Russia sfrutta falsi video inviati attraverso Telegram, WhatsApp e altri servizi di messaggistica per convincere le vittime a installare software dannoso sui propri smartphone Android.
A descrivere il meccanismo è Alexey Dvilyansky, docente della RTU MIREA, secondo quanto riportato da Gazeta.Ru. L’elemento distintivo dell’attacco è il contesto scelto dai criminali: chat di vicinato e messaggi costruiti per sembrare provenienti da persone conosciute.
Il falso video nasconde un’applicazione dannosa
Lo schema inizia generalmente con un messaggio capace di suscitare curiosità o preoccupazione. Il mittente può, per esempio, segnalare la presenza di una persona sospetta nel palazzo e invitare gli altri residenti a guardare una presunta registrazione.
Il problema è che quello ricevuto non è un normale filmato. Al suo posto può comparire un archivio contenente un’applicazione oppure un collegamento attraverso il quale scaricarla.
Se la vittima procede con l’installazione, sullo smartphone può essere introdotto un malware progettato per operare in maniera nascosta. Secondo l’esperto, il software potrebbe ottenere l’accesso agli SMS e alle notifiche push, comprese quelle contenenti codici bancari monouso.
Un’altra tecnica descritta riguarda gli overlay, cioè schermate false sovrapposte all’interfaccia di un’applicazione autentica. In questo modo il malware può mostrare una pagina che imita quella dell’app bancaria e spingere l’utente a inserire direttamente nome utente e password, consegnandoli di fatto agli aggressori.
Perché il messaggio del vicino può sembrare credibile
La componente tecnica è soltanto una parte dell’attacco. La truffa fa infatti affidamento soprattutto sull’ingegneria sociale e sulla fiducia che normalmente esiste all’interno di una chat condominiale.
Un messaggio proveniente apparentemente da un vicino può suscitare meno sospetti rispetto a quello inviato da uno sconosciuto. Inoltre, una situazione presentata come urgente — per esempio la presenza di qualcuno di sospetto nell’edificio — può spingere l’utente ad agire rapidamente senza controllare attentamente il file ricevuto.
Proprio qui dovrebbe scattare il primo campanello d’allarme: un normale video non richiede l’installazione di un’applicazione e non ha bisogno di autorizzazioni per accedere a contatti, chiamate o SMS.
Se un presunto filmato ricevuto tramite messenger chiede invece di installare un programma, soprattutto da una fonte esterna agli store ufficiali, è opportuno non procedere.
Leggi anche:
Come ridurre il rischio di installare il malware
Dvilyansky suggerisce di verificare direttamente con il mittente i file sospetti ricevuti nelle chat, soprattutto quando il messaggio invita a installare qualcosa. Una telefonata al vicino o al familiare che avrebbe inviato il contenuto può essere sufficiente per scoprire un account compromesso o un tentativo di impersonificazione.
Un’altra precauzione importante consiste nel mantenere disabilitata su Android l’installazione di applicazioni provenienti da fonti sconosciute, utilizzando per quanto possibile gli store ufficiali.
Bisogna inoltre prestare attenzione alle autorizzazioni richieste dalle applicazioni. Un software presentato come semplice strumento per visualizzare un video non dovrebbe avere bisogno dell’accesso a SMS, chiamate, contatti o notifiche.
Cosa fare se il file sospetto è già stato aperto
Nel caso in cui l’applicazione dannosa sia stata effettivamente installata, l’esperto raccomanda di intervenire rapidamente. Una delle prime operazioni suggerite è attivare la modalità aereo, interrompendo le connessioni dello smartphone.
Da un altro dispositivo considerato sicuro è quindi opportuno contattare immediatamente la propria banca e mettere in sicurezza carte, conti e credenziali potenzialmente compromesse.
Dvilyansky consiglia inoltre, nei casi di compromissione confermata, un ripristino dello smartphone alle impostazioni di fabbrica tramite modalità recovery, evitando di reinstallare automaticamente una copia di backup che potrebbe contenere elementi indesiderati. Viene infine raccomandata la segnalazione dell’accaduto alle autorità competenti.
La nuova campagna mostra ancora una volta come gli attacchi informatici più efficaci non facciano necessariamente affidamento su tecniche sofisticate per convincere la vittima. In questo caso il punto di forza è molto più semplice: trasformare la fiducia verso un vicino e la curiosità per un presunto video in un’occasione per installare malware.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.