
Vulnerabilità critica nei client VPN VLESS: utenti a rischio de-anonimizzazione
Una grave vulnerabilità è stata individuata in diversi client VPN basati su VLESS, mettendo in discussione uno dei principi fondamentali per cui questi strumenti vengono utilizzati: l’anonimato online. La scoperta, segnalata da un ricercatore noto come runetfreedom, evidenzia un problema che coinvolge numerose applicazioni diffuse tra gli utenti.
Il rischio non è teorico: in determinate condizioni, l’uso di queste VPN potrebbe addirittura facilitare l’identificazione dell’utente invece che proteggerlo.
Come funziona la vulnerabilità
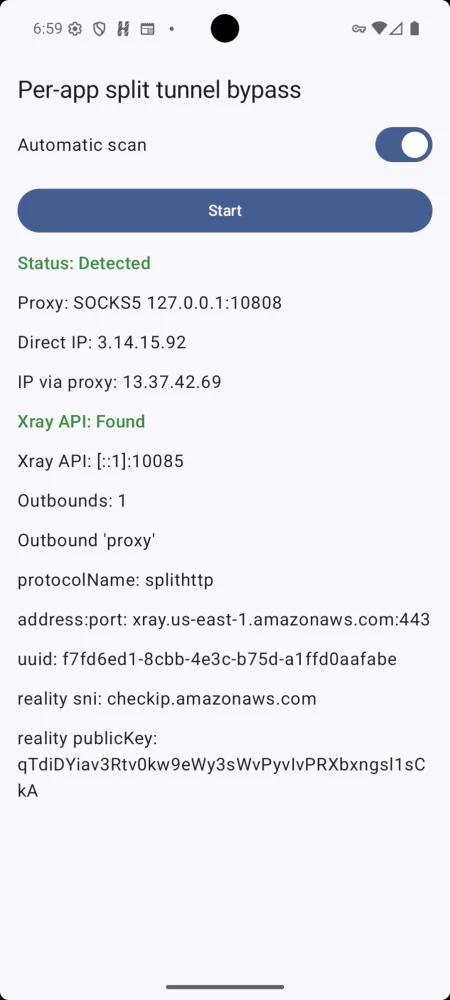
Il problema risiede nella capacità dei client di avviare un proxy locale senza autorizzazione. Questo comportamento permette a qualsiasi applicazione di terze parti presente sul dispositivo di collegarsi al proxy e ottenere informazioni sensibili, tra cui l’indirizzo IP reale dell’utente.
Una volta esposto, l’IP può essere rapidamente inserito in liste di blocco, rendendo inefficace il server VPN utilizzato. In pratica, il sistema che dovrebbe aggirare le restrizioni finisce per auto-sabotarsi.
Perché le protezioni tradizionali non bastano
Ciò che rende questa vulnerabilità particolarmente critica è il fatto che le classiche misure di sicurezza risultano inefficaci. Funzioni come lo split tunneling o ambienti isolati come Samsung Knox non riescono a impedire l’accesso al proxy locale.
Questo crea un falso senso di sicurezza: l’utente crede di navigare in modo protetto, mentre in realtà la sua connessione può essere de-anonimizzata con relativa facilità.
Leggi anche:
I client più esposti e i rischi concreti
Secondo le analisi, il client Happ risulta tra i più vulnerabili. In alcune situazioni, potrebbe addirittura esporre configurazioni interne e aprire la strada alla decrittazione del traffico.
Gli sviluppatori inizialmente non hanno reagito con tempestività, ma la pressione della community ha portato alla promessa di aggiornamenti correttivi. Resta però il problema della diffusione: molti utenti continueranno a utilizzare versioni non aggiornate.
Il problema degli aggiornamenti e degli utenti iOS
La situazione è ancora più complessa per chi utilizza dispositivi iOS. Diverse applicazioni coinvolte sono state rimosse dagli store regionali, rendendo difficile o impossibile ricevere patch di sicurezza.
Di conseguenza, anche se venissero rilasciati aggiornamenti, una parte significativa degli utenti resterebbe esposta. Questo scenario potrebbe favorire un aumento dell’efficacia dei sistemi di blocco e censura.
Cosa significa per gli utenti
Questa vulnerabilità cambia radicalmente la percezione di sicurezza legata alle VPN VLESS. Non basta più affidarsi a strumenti popolari: è necessario valutare attentamente affidabilità, aggiornamenti e trasparenza dei software utilizzati.
In assenza di una soluzione universale immediata, la prudenza resta fondamentale. Aggiornare i client, monitorare le comunicazioni ufficiali e limitare l’uso di applicazioni non verificate sono oggi le uniche difese concrete contro un problema che potrebbe avere impatti estesi sulla privacy digitale.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.