
La Svezia blocca ChatGPT e Claude sui PC del governo: Copilot resta autorizzato
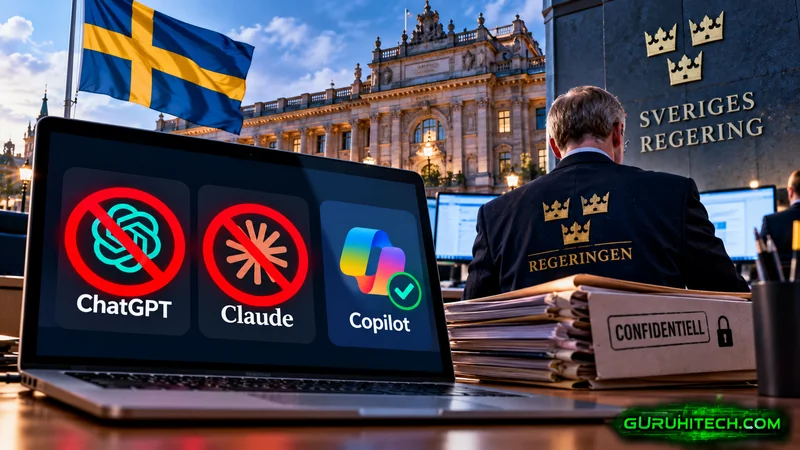
La Svezia ha deciso di bloccare ChatGPT e Claude sui computer di lavoro dei funzionari governativi. Dal 26 ottobre 2026, le versioni accessibili via browser dei due assistenti di intelligenza artificiale non sono più raggiungibili dai dispositivi degli uffici centrali del governo. La motivazione non è un rifiuto dell’IA in sé, ma la necessità di proteggere informazioni riservate e documenti istituzionali dall’utilizzo di servizi esterni privi degli accordi di sicurezza richiesti dall’amministrazione.
La decisione riguarda il Regeringskansliet, la struttura amministrativa che sostiene il primo ministro e i ministeri svedesi. Non è un divieto esteso a tutti i cittadini, né significa che ChatGPT e Claude siano stati dichiarati illegali nel Paese. Anzi, il governo continua a consentire l’utilizzo di strumenti di IA approvati, tra cui Microsoft Copilot, e mantiene alcuni canali controllati per accedere ai modelli di OpenAI e Anthropic.
Perché la Svezia ha bloccato ChatGPT e Claude
Il nodo principale è la sicurezza dei dati. Quando un dipendente inserisce in un chatbot pubblico un documento interno, una richiesta contenente dati personali o informazioni di lavoro non destinate alla diffusione, quei contenuti possono essere trattati secondo le condizioni del servizio utilizzato. Senza un accordo specifico tra fornitore e amministrazione, l’ente pubblico potrebbe non disporre delle garanzie contrattuali e dei controlli necessari.
Il direttore della digitalizzazione degli uffici governativi, Mikael Wettercrantz, ha avvertito che l’utilizzo di servizi di intelligenza artificiale senza accordi può avere conseguenze sulla sicurezza delle informazioni. La questione non riguarda soltanto la possibilità che i dati vengano conservati o utilizzati per migliorare i modelli: comprende anche chi può accedervi, per quanto tempo vengono trattati e quali controlli può esercitare l’amministrazione.
Una verifica interna dell’amministrazione svedese dei trasporti, Trafikverket, aveva già individuato un utilizzo diffuso e rischioso di una decina di strumenti di IA. Le criticità riguardavano sia la sensibilità delle informazioni inserite sia il modo in cui venivano gestite le risposte generate. Questi episodi hanno rafforzato la preoccupazione per il fenomeno noto come shadow AI: l’impiego di strumenti di intelligenza artificiale da parte del personale senza una preventiva approvazione dell’organizzazione.
Microsoft Copilot resta disponibile: perché viene trattato diversamente
La decisione può sembrare contraddittoria: mentre ChatGPT e Claude vengono bloccati, Microsoft Copilot rimane utilizzabile. La differenza indicata dalle autorità non è che un assistente sia intrinsecamente sicuro e gli altri pericolosi, ma che la versione di Copilot adottata dagli uffici governativi è stata sottoposta a una valutazione di sicurezza ed è coperta da accordi con il fornitore.
Dopo un riesame, l’amministrazione ha inoltre rafforzato le impostazioni di sicurezza di Copilot. Non sono stati resi pubblici i dettagli tecnici di queste modifiche, proprio per ragioni legate alla protezione dei sistemi. Di conseguenza, non sarebbe corretto affermare che Microsoft garantisca una sicurezza assoluta o che OpenAI e Anthropic non offrano soluzioni aziendali con controlli avanzati.
Il punto decisivo è il contesto di utilizzo. Un servizio consumer accessibile liberamente da browser non offre necessariamente le stesse garanzie di un’installazione aziendale gestita da amministratori, con contratti, configurazioni e criteri di accesso definiti. Questa distinzione vale per tutti i fornitori di IA, non soltanto per quelli coinvolti nel blocco svedese.
Leggi anche:
ChatGPT e Claude non spariscono completamente dagli uffici
Il blocco riguarda gli accessi diretti alle interfacce web pubbliche dei due servizi sui computer di lavoro. Una parte dei dipendenti può continuare a utilizzare modelli di OpenAI e Anthropic attraverso una piattaforma per assistenti di IA gestita dall’amministrazione. La soluzione permette di concentrare l’uso dei modelli in un ambiente autorizzato, anziché lasciare ogni dipendente libero di scegliere autonomamente un sito esterno.
Non sono stati precisati il numero di funzionari che mantengono questo accesso né tutte le condizioni tecniche applicate. È quindi sbagliato interpretare il provvedimento come un’eliminazione totale delle tecnologie di OpenAI e Anthropic dall’apparato statale svedese. Vengono limitati i canali di accesso non approvati, non necessariamente i modelli sottostanti.
La distinzione è importante anche perché le piattaforme aziendali possono integrare modelli di diversi produttori. In questo scenario, la valutazione della sicurezza riguarda l’intero sistema utilizzato dall’organizzazione: infrastruttura, gestione delle identità, accordi sul trattamento dei dati e possibilità di monitorare l’impiego degli strumenti.
Non è il primo blocco: altre agenzie svedesi hanno già limitato l’IA
Gli uffici del governo centrale non sono gli unici ad aver introdotto restrizioni. Misure analoghe sono già state applicate dall’agenzia delle entrate svedese, Skatteverket, e dall’ente Statens institutionsstyrelse, che gestisce strutture di assistenza e trattamento. Anche l’autorità svedese responsabile dell’esecuzione dei debiti e delle decisioni giudiziarie, Kronofogden, sta valutando come intervenire.
L’amministrazione centrale aveva già limitato in precedenza l’uso di DeepSeek. Il quadro che emerge è quello di un settore pubblico intenzionato a ridurre l’impiego non controllato dei chatbot, pur continuando a sperimentare le potenzialità dell’intelligenza artificiale.
Non è una tendenza isolata. Anche altre istituzioni europee hanno esaminato i rischi derivanti dall’impiego di strumenti di IA su dispositivi professionali, soprattutto quando si tratta di documenti riservati, dati personali o attività che richiedono un alto livello di affidabilità.
Cosa significa per aziende e lavoratori che utilizzano l’IA
La vicenda svedese mette in evidenza un problema che riguarda qualsiasi organizzazione. Un dipendente può ricorrere a un chatbot per riassumere un documento, preparare una risposta o analizzare un foglio di calcolo, senza rendersi conto che il materiale copiato potrebbe contenere informazioni riservate. L’efficienza ottenuta nell’immediato rischia così di trasformarsi in un problema di conformità e sicurezza.
Una politica efficace non deve necessariamente vietare ogni assistente. Può prevedere strumenti approvati, formazione del personale, classificazione dei documenti e regole precise sui dati che possono essere condivisi. Anche la verifica delle risposte è essenziale: un testo generato dall’IA può contenere errori, riferimenti inesistenti o indicazioni inadatte a una decisione amministrativa.
Il provvedimento della Svezia, dunque, non dimostra che ChatGPT o Claude siano universalmente insicuri. Mostra piuttosto che, per un ente pubblico, la possibilità di utilizzare un modello non coincide automaticamente con l’autorizzazione a farlo attraverso qualunque servizio. La scelta di mantenere Copilot e un accesso interno controllato agli altri modelli conferma che l’obiettivo è governare l’adozione dell’IA, non rinunciarvi.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.