
Falso sito per prenotare iPhone Duo: la truffa che può svuotare i portafogli crypto
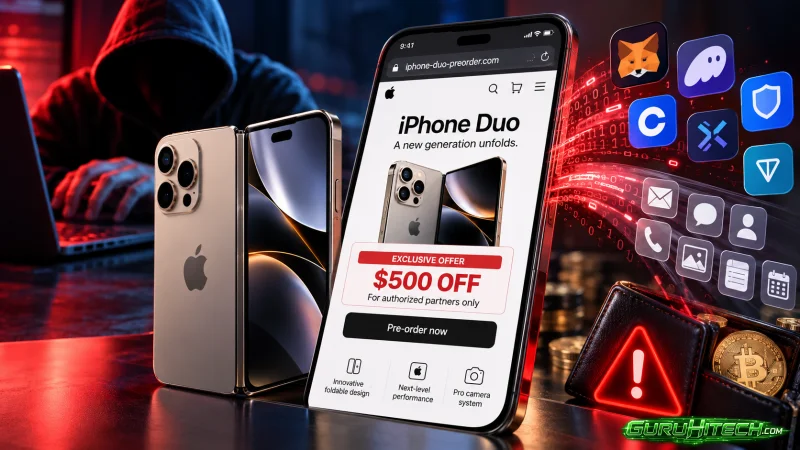
Il nuovo iPhone Duo pieghevole non sarebbe ancora disponibile per il preordine, ma i criminali informatici hanno già trovato il modo di sfruttare l’interesse degli appassionati Apple. Una campagna fraudolenta utilizza un sito che imita quello ufficiale dell’azienda, promettendo uno sconto di 500 dollari a chi prenota anticipatamente il dispositivo.
Dietro questa apparente occasione si nasconde una minaccia ben più grave di un semplice tentativo di phishing. Secondo quanto riportato da Malwarebytes, la pagina malevola sfrutta DarkSword, una catena di exploit capace di compromettere alcune versioni vulnerabili di iOS e sottrarre informazioni estremamente sensibili, comprese le credenziali dei portafogli di criptovalute.
Un falso preordine dell’iPhone Duo con 500 dollari di sconto
La truffa fa leva sull’attesa per il primo smartphone pieghevole di Apple. Secondo le informazioni riportate, i preordini dell’iPhone Duo dovrebbero iniziare il 16 ottobre 2026, ma i truffatori hanno anticipato questa data creando una pagina che riproduce in maniera convincente l’aspetto del sito ufficiale.
Per rendere l’offerta più credibile, il portale promette un buono sconto da 500 dollari, presentato come un vantaggio esclusivo riservato ai partner autorizzati. Un’esca studiata per convincere gli utenti a visitare immediatamente il sito, senza attendere l’apertura delle prenotazioni ufficiali.
Il vero pericolo, tuttavia, non riguarda soltanto l’eventuale inserimento dei dati di pagamento. Secondo Malwarebytes, la pagina contiene codice malevolo che può attivare un attacco contro gli iPhone vulnerabili semplicemente attraverso la navigazione.
DarkSword può attaccare l’iPhone senza che l’utente faccia nulla
La minaccia individuata dai ricercatori si basa su DarkSword, una catena di exploit scoperta alla fine di marzo 2026. Il suo funzionamento è particolarmente insidioso perché, sui dispositivi vulnerabili, non richiede necessariamente di scaricare un’applicazione, aprire un allegato o autorizzare manualmente l’installazione di software.
È sufficiente visitare la pagina compromessa affinché venga avviato il tentativo di sfruttamento delle vulnerabilità presenti nelle versioni interessate di iOS.
Se l’attacco riesce, il codice malevolo tenta di ottenere accesso a informazioni riservate conservate sul dispositivo, comprese password, credenziali e contenuti delle applicazioni.
Apple aveva già distribuito nel marzo 2026 un aggiornamento di sicurezza per correggere le vulnerabilità sfruttate da DarkSword. Il rischio riguarda quindi soprattutto i dispositivi che utilizzano versioni vulnerabili del sistema operativo e che non hanno ricevuto le necessarie correzioni.
Leggi anche:
MetaMask, Trust Wallet e altri portafogli crypto nel mirino
Uno degli obiettivi principali dell’attacco è il furto di criptovalute. Il malware cerca infatti informazioni associate a diversi portafogli digitali, tentando di individuare dati che potrebbero consentire ai criminali di accedere ai fondi delle vittime.
Tra le applicazioni prese di mira figurano MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus e Tonkeeper.
Quando DarkSword individua uno dei portafogli interessati e riesce a stabilire una comunicazione con il proprio server, tenta di trasferire i file associati al wallet, le informazioni recuperate dal portachiavi di iOS e persino le miniature delle fotografie.
Il furto di questi dati può avere conseguenze economiche importanti. Le informazioni contenute nei portafogli, insieme alle eventuali credenziali recuperate, potrebbero infatti essere utilizzate per tentare di accedere alle criptovalute conservate dall’utente.
Non soltanto criptovalute: a rischio anche messaggi, email e fotografie
Le capacità di DarkSword non si limitano ai portafogli digitali. Dopo aver compromesso un dispositivo vulnerabile, il codice tenta di raccogliere ulteriori informazioni personali presenti nella memoria dello smartphone.
Tra i dati ricercati figurano messaggi, contatti, cronologia delle chiamate, messaggi vocali, email e appuntamenti del calendario. L’attacco può inoltre tentare di recuperare le informazioni sulla posizione conservate nella cache del dispositivo.
Il malware può comunicare con un server controllato dagli aggressori per ricevere ulteriori istruzioni. Questo meccanismo permette ai criminali di coordinare le operazioni successive alla compromissione e di gestire il trasferimento dei dati raccolti.
La quantità di informazioni potenzialmente accessibili rende particolarmente importante installare tempestivamente gli aggiornamenti di sicurezza.
Come proteggere il proprio iPhone dalla truffa
Per ridurre il rischio di un attacco, la prima precauzione consiste nel mantenere iOS aggiornato. È possibile verificare la presenza di nuove versioni aprendo Impostazioni, selezionando Generali e successivamente Aggiornamento software.
È altrettanto importante evitare i siti che promettono prenotazioni anticipate o sconti eccezionali su prodotti Apple non ancora disponibili attraverso i canali ufficiali.
Prima di inserire informazioni personali o dati di pagamento, è consigliabile controllare attentamente l’indirizzo del sito e raggiungere l’Apple Store digitando direttamente il dominio ufficiale nel browser.
Chi sospetta di aver visitato una pagina malevola utilizzando un iPhone non aggiornato dovrebbe installare immediatamente le correzioni disponibili. Se sul dispositivo sono presenti portafogli di criptovalute e si teme una compromissione, è opportuno valutare il trasferimento dei fondi verso un nuovo portafoglio sicuro, utilizzando un dispositivo affidabile.
Il caso dimostra come l’interesse per un prodotto molto atteso possa trasformarsi rapidamente in un’opportunità per i criminali informatici. E quando una semplice visita a una pagina Web può essere sufficiente per avviare un attacco, gli aggiornamenti di sicurezza diventano una protezione fondamentale.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.