
Vulnerabilità nei robot aspirapolvere ROMO: migliaia di case esposte
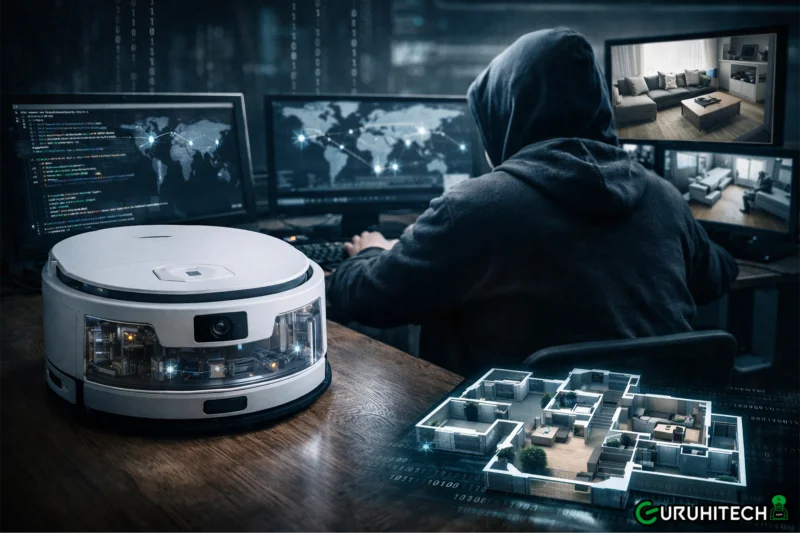
Una grave vulnerabilità informatica ha coinvolto i robot aspirapolvere ROMO di DJI, mettendo potenzialmente a rischio la privacy di migliaia di famiglie in oltre 24 Paesi. Il problema, individuato da un ricercatore indipendente, ha mostrato come un errore nei sistemi di autenticazione potesse consentire accessi remoti non autorizzati, incluse le telecamere integrate e le mappe dettagliate delle abitazioni.
Secondo quanto emerso, almeno 7.000 dispositivi sarebbero stati potenzialmente esposti a causa di una falla nella gestione dei token di accesso. Un numero che, pur non rappresentando l’intera base utenti, evidenzia quanto l’ecosistema della casa intelligente possa diventare fragile quando i controlli di sicurezza non sono configurati correttamente.
Accesso remoto e dati domestici: cosa è successo
La scoperta è nata quasi per caso. Il ricercatore Sammy Azdoufal stava tentando di collegare il proprio robot ROMO a un controller di gioco quando ha individuato un’anomalia nel sistema di autenticazione. Analizzando il funzionamento dei token privati, ha verificato che un singolo codice poteva essere utilizzato per interrogare il server e ottenere informazioni relative ad altri dispositivi.
In meno di dieci minuti, il test avrebbe permesso di identificare circa 6.700 unità attive e di intercettare oltre 100.000 messaggi di sistema. Tra i dati potenzialmente accessibili figuravano indirizzi IP, flussi video in tempo reale e planimetrie dettagliate delle abitazioni, generate automaticamente dai robot durante le sessioni di pulizia.
Il problema risiedeva nella validazione delle autorizzazioni lato server. In pratica, il sistema trattava alcuni token come chiavi universali, consentendo operazioni che avrebbero dovuto essere limitate al solo proprietario del dispositivo. Non si trattava di una violazione del sistema di cifratura, ma di un errore nei controlli di accesso, elemento altrettanto cruciale nella sicurezza informatica.
Leggi anche:
Dispositivi smart e sicurezza: una sfida sempre più urgente
Il caso ROMO riaccende i riflettori sul mercato dei dispositivi intelligenti per la casa, un settore che cresce a ritmi vertiginosi con centinaia di milioni di unità vendute ogni anno. Ogni oggetto connesso — dal robot aspirapolvere alla telecamera di sorveglianza — rappresenta un potenziale punto di ingresso per accessi indesiderati.
La presenza di telecamere, microfoni e sensori ambientali all’interno di strumenti domestici amplifica il rischio. Le informazioni raccolte non sono semplici dati tecnici: includono immagini degli ambienti privati, abitudini quotidiane e configurazioni interne delle abitazioni. In caso di vulnerabilità, l’impatto può essere significativo sia sul piano della riservatezza personale sia su quello della sicurezza fisica.
Questo episodio dimostra quanto sia fondamentale adottare standard di sicurezza più rigorosi, controlli indipendenti e aggiornamenti tempestivi. La comodità della domotica non può prescindere da una protezione solida dei dati sensibili.
La risposta di DJI e la correzione della falla
L’azienda ha dichiarato di aver individuato internamente la vulnerabilità alla fine di gennaio e di essere intervenuta prima della divulgazione pubblica. Il difetto riguardava la comunicazione MQTT tra dispositivi e server, nello specifico la convalida delle autorizzazioni nel back-end.
Sono stati distribuiti due aggiornamenti correttivi nel giro di pochi giorni per garantire che la patch raggiungesse tutti i nodi di servizio. Secondo quanto comunicato dall’azienda, gli episodi concreti di accesso non autorizzato sarebbero stati limitati a test effettuati da ricercatori indipendenti e non vi sarebbero prove di un impatto più esteso.
Il caso resta comunque un campanello d’allarme per l’intero settore: anche una singola vulnerabilità può aprire uno spiraglio su migliaia di abitazioni. Rafforzare la sicurezza digitale domestica non è più un’opzione, ma una necessità imprescindibile in un mondo sempre più connesso.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.