
Microsoft Defender, scoperta una pericolosa vulnerabilità: non c’è ancora una soluzione
Una nuova vulnerabilità potrebbe compromettere il sistema di aggiornamento di Microsoft Defender, impedendo all’antivirus integrato in Windows di ricevere nuove versioni della piattaforma e delle firme di sicurezza. Il problema è stato reso pubblico dallo specialista di cybersecurity noto con lo pseudonimo Chaotic Eclipse, che ha pubblicato un exploit chiamato BigDiskBuster.
La falla non disattiva completamente la protezione di Microsoft Defender, ma interviene su uno dei suoi componenti più importanti: il meccanismo di aggiornamento. Al momento della divulgazione, 23 settembre 2026, non risulta ancora disponibile una soluzione ufficiale.
Come funziona l’exploit BigDiskBuster
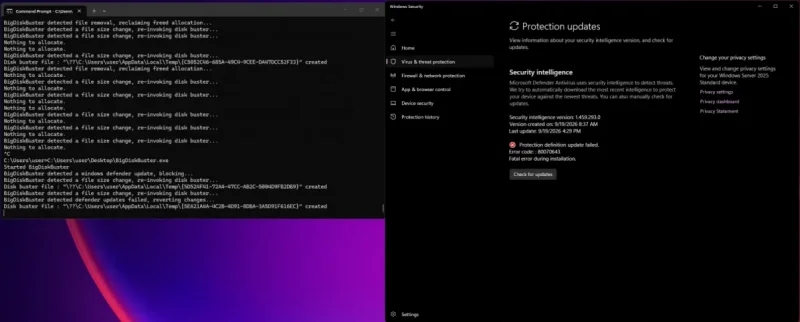
BigDiskBuster è progettato per interferire con gli aggiornamenti di Microsoft Defender. Perché l’attacco continui a produrre effetti, l’exploit deve rimanere costantemente attivo in background.
In questa situazione, Microsoft Defender continua a funzionare, ma non riesce più a installare gli aggiornamenti della piattaforma e delle firme antivirus. Si tratta di un problema rilevante perché le nuove definizioni consentono al software di sicurezza di riconoscere minacce individuate più recentemente.
Leggi anche:
Secondo le informazioni diffuse dal ricercatore, il comportamento sarebbe riproducibile su tutte le versioni di Windows attualmente supportate.
La vulnerabilità presenta inoltre alcune somiglianze con UnDefend, un altro exploit pubblicato nell’aprile 2026. Anche in quel caso era possibile impedire l’aggiornamento delle firme di Microsoft Defender, compreso uno scenario in cui l’operazione poteva essere effettuata da un normale account utente.
Microsoft non ha ancora annunciato una patch
BigDiskBuster non è il primo problema relativo a Microsoft Defender divulgato quest’anno da Chaotic Eclipse. Alcune delle vulnerabilità individuate dal ricercatore sarebbero già state corrette da Microsoft, mentre per altre non sarebbero ancora disponibili patch ufficiali.
La situazione rende particolarmente importante distinguere il funzionamento generale dell’antivirus dalla capacità di mantenerlo aggiornato. BigDiskBuster, infatti, non spegne direttamente Microsoft Defender: il rischio deriva dal fatto che il sistema può continuare a operare senza ricevere le nuove firme antivirus e gli aggiornamenti della piattaforma finché l’exploit rimane attivo.
Al momento della pubblicazione delle informazioni, Microsoft non aveva ancora commentato BigDiskBuster né indicato quando potrebbe essere distribuito un aggiornamento correttivo. Resta quindi da attendere un eventuale intervento dell’azienda per conoscere portata definitiva della vulnerabilità e tempistiche di una patch.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.