
Virus preinstallato sugli smartphone Android economici: allarme
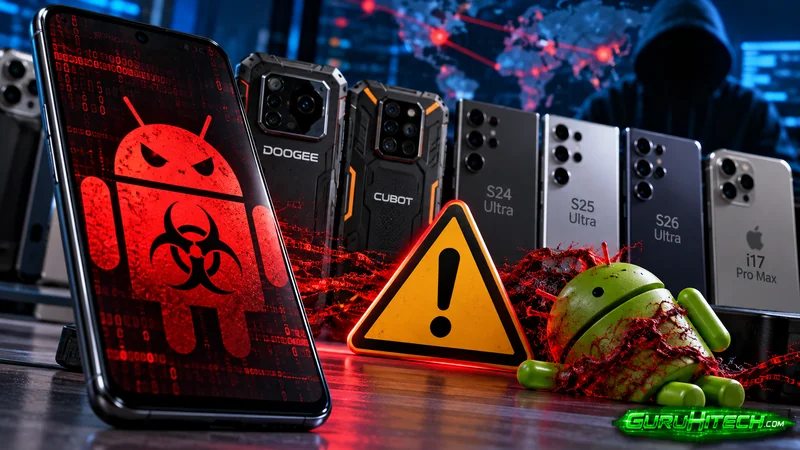
Alcuni smartphone Android economici sarebbero venduti con un malware già integrato nel firmware, prima ancora che il proprietario li accenda. Secondo una ricerca di Bitdefender riportata da Gazeta, la minaccia si chiama Midnight Mimosa e può controllare componenti del sistema operativo, installare applicazioni di nascosto e sfruttare il telefono per attività fraudolente.
La campagna sarebbe stata individuata su migliaia di dispositivi distribuiti in oltre 150 Paesi, Italia compresa. Non significa che tutti i telefoni Android economici siano compromessi: l’indagine riguarda specifici dispositivi e catene di distribuzione.
Quali modelli Android vengono citati
Tra i dispositivi menzionati nella notizia figurano Doogee S200 X e Cubot KINGKONG X. Sono inoltre segnalati telefoni contraffatti che imitano modelli di fascia alta, commercializzati con denominazioni come S24 Ultra, S25 Ultra, S26 Ultra e i17 Pro Max.
L’indicazione di un modello non prova che ogni unità in commercio sia infetta: il problema può riguardare determinati lotti o versioni del software. La particolarità di Midnight Mimosa è la sua presunta presenza nel firmware, anziché in una normale applicazione installata successivamente dall’utente.
Come agisce Midnight Mimosa e quali danni può provocare
Secondo i ricercatori citati da Gazeta, il malware opera con privilegi di sistema. Può quindi installare nuove app senza avvisare il proprietario, rimuovere quelle esistenti, concedere autorizzazioni e scaricare codice da remoto. Per aggirare i controlli di sicurezza, sarebbe anche in grado di disabilitare temporaneamente il Google Play Store prima di installare programmi indesiderati.
Gli operatori della campagna punterebbero soprattutto ai profitti: pubblicità mostrata di nascosto, frodi sui clic e impiego degli smartphone come nodi proxy di una botnet. Una rete di dispositivi controllati da remoto può essere utilizzata anche per attacchi informatici distribuiti, compresi quelli di tipo DDoS.
Leggi anche:
Anche l’Italia tra i Paesi più colpiti
La campagna sarebbe attiva da circa due anni e avrebbe interessato migliaia di dispositivi in più di 150 Paesi. Tra quelli maggiormente rappresentati nelle rilevazioni compaiono Messico, Francia e Italia, seguiti da Stati Uniti, Germania, Brasile e Spagna. Queste informazioni non consentono però di stimare quanti smartphone venduti in Italia siano effettivamente compromessi.
Si può eliminare il malware dal telefono?
Rimuovere una minaccia inserita nella partizione di sistema è più complicato che disinstallare un’app dannosa. Un normale ripristino alle impostazioni di fabbrica potrebbe non eliminare il malware se il firmware resta compromesso. Possono essere necessari strumenti tecnici specifici oppure la reinstallazione di una versione ufficiale e verificata del sistema operativo.
Se non esiste un aggiornamento sicuro o un intervento di riparazione affidabile, sostituire lo smartphone può diventare la soluzione più prudente. Nel frattempo è consigliabile evitare di usare un dispositivo sospetto per operazioni bancarie e account sensibili, rivolgersi all’assistenza del produttore e acquistare telefoni da canali verificabili.
Ti potrebbe interessare:
Segui guruhitech su:
- Google News: bit.ly/gurugooglenews
- Telegram: t.me/guruhitech
- Facebook: facebook.com/guruhitechfb
- Instagram: instagram.com/guruhitech_official/
- X (Twitter): x.com/guruhitech1
- Bluesky: bsky.app/profile/guruhitech.bsky.social
- Rumble: rumble.com/user/guruhitech
- VKontakte: vk.com/guruhitech
- MeWe: mewe.com/i/guruhitech
- Skype: live:.cid.d4cf3836b772da8a
- WhatsApp: bit.ly/whatsappguruhitech
Esprimi il tuo parere!
Che ne pensi di questa notizia? Lascia un commento nell’apposita sezione che trovi più in basso e se ti va, iscriviti alla newsletter.
Per qualsiasi domanda, informazione o assistenza nel mondo della tecnologia, puoi inviare una email all’indirizzo [email protected].
Scopri di più da GuruHiTech
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.